
Trả lời nhanh: Tailscale là dịch vụ mạng riêng ảo (VPN) dạng lưới (mesh) chạy trên WireGuard. Cài ứng dụng lên từng thiết bị, đăng nhập cùng tài khoản là các máy thấy nhau qua địa chỉ 100.x.y.z, kể cả sau NAT, không cần mở cổng router. Gói Personal miễn phí cho tối đa 6 người dùng, chỉ dùng phi thương mại.
Điểm chính
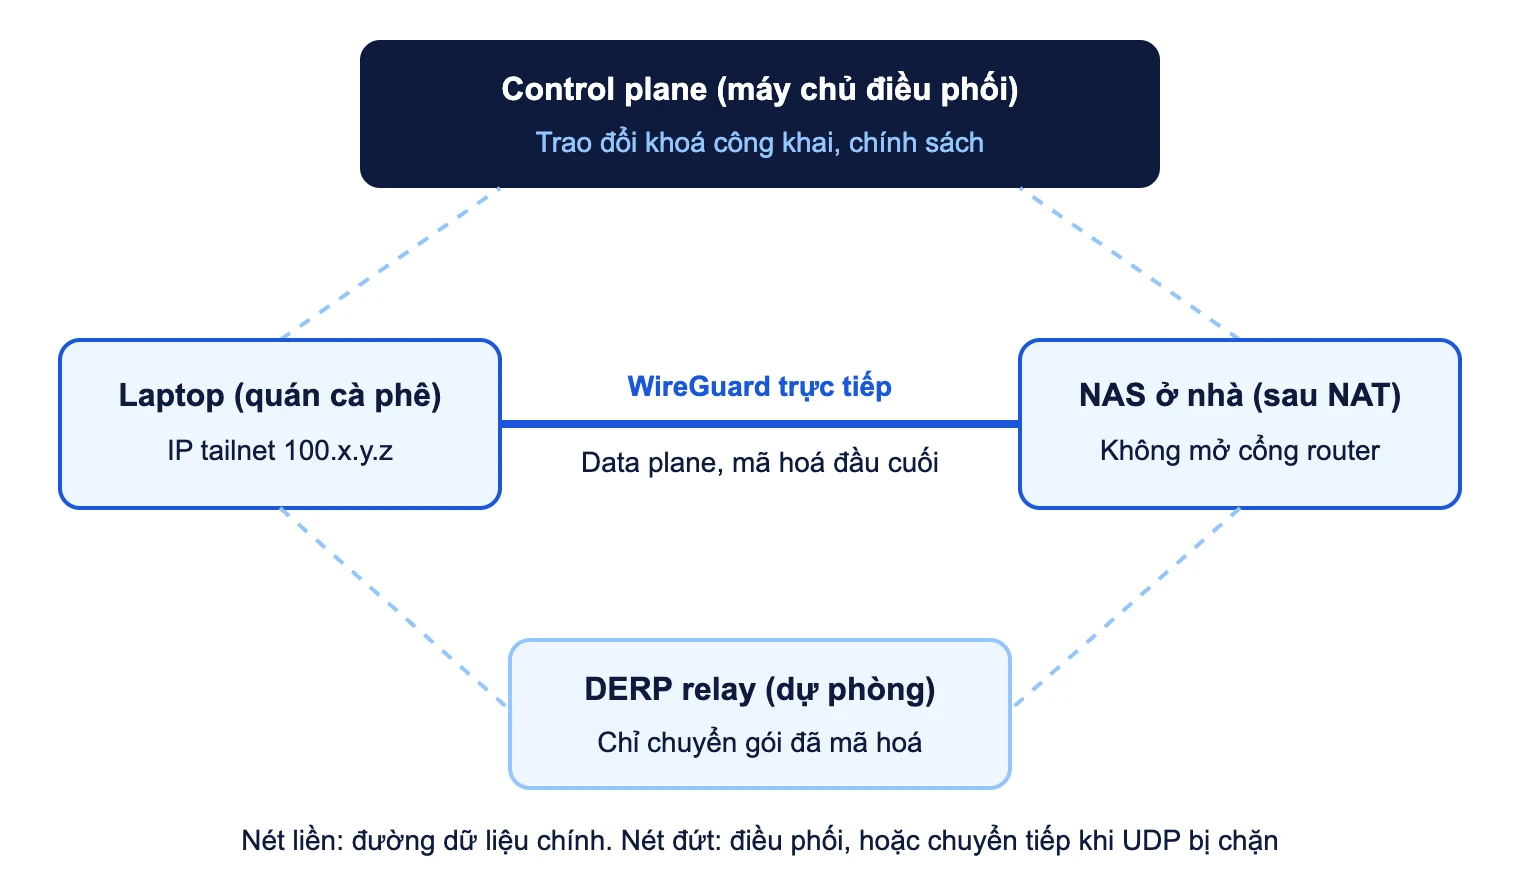
- Tailscale tách phần điều phối (control plane) khỏi phần truyền dữ liệu (data plane): máy chủ của Tailscale chỉ trao đổi khoá công khai và chính sách, dữ liệu đi thẳng giữa các máy.
- Khi không đi thẳng được, gói tin đã mã hoá được chuyển qua máy chủ chuyển tiếp DERP, máy chủ này không đọc được nội dung.
- Các tính năng hay dùng: MagicDNS, ACL/grants, exit node, subnet router, Tailscale SSH, Serve và Funnel.
- Ai chiếm được tài khoản đăng nhập là vào được cả mạng, nên bật MFA và thu hẹp ACL ngay từ đầu.
Mục lục
- Tailscale là gì?
- Tailscale hoạt động thế nào?
- Cách dùng Tailscale: cài đặt và kết nối 2 thiết bị
- Những tính năng chính của Tailscale cần biết
- Tailscale dùng để làm gì trong thực tế?
- Tailscale có miễn phí không? Gói Personal và giới hạn
- Tailscale vs WireGuard, OpenVPN và Headscale khác nhau thế nào?
- Lưu ý bảo mật khi dùng Tailscale
- Câu hỏi thường gặp
Tailscale là gì?
Tailscale là một phần mềm và dịch vụ giúp bạn nối các thiết bị của mình thành một mạng riêng, bất kể chúng đang ở đâu.
Mạng riêng đó được gọi là tailnet. Mỗi thiết bị tham gia tailnet (gọi là node) nhận một địa chỉ IP riêng trong dải 100.x.y.z và một cặp khoá mã hoá. Kết nối giữa hai node được mã hoá đầu cuối bằng WireGuard, một giao thức VPN mã nguồn mở gọn nhẹ và hiện đại.
Điểm khác của Tailscale so với VPN quen thuộc là cấu trúc lưới. Với VPN truyền thống, mọi thiết bị phải đi qua một máy chủ trung tâm (gateway). Với Tailscale, các thiết bị cố gắng kết nối trực tiếp với nhau từng cặp một. Nếu bạn chưa nắm rõ khái niệm mạng riêng ảo, có thể đọc trước bài VPN là gì và các giao thức VPN phổ biến.
Tailscale hoạt động thế nào?
Control plane và data plane
Theo mô tả trong bài viết kỹ thuật “How Tailscale works” của chính hãng, hệ thống chia làm hai lớp:
- Control plane (lớp điều phối): máy chủ điều phối (coordination server) của Tailscale giữ danh sách khoá công khai, vị trí mạng hiện tại của từng node và chính sách truy cập. Mỗi node tải khoá công khai của mình lên, tải khoá của các node khác về rồi tự cấu hình WireGuard. Lớp này có dạng trung tâm, nhưng chỉ trao đổi vài khoá nhỏ và chính sách.
- Data plane (lớp dữ liệu): lưu lượng thật, ví dụ file bạn chép từ NAS, đi theo dạng lưới giữa các node bằng WireGuard. Khoá bí mật (private key) do từng thiết bị tự sinh và không bao giờ rời khỏi thiết bị đó.
NAT traversal và DERP relay
Phần lớn thiết bị ở Việt Nam nằm sau NAT của modem nhà mạng, thậm chí sau CGNAT của nhà mạng di động. Để hai máy sau NAT tìm được nhau, Tailscale dùng kỹ thuật xuyên NAT (NAT traversal) dựa trên STUN và ICE: hai bên cùng gửi gói UDP ra ngoài để “đục lỗ” qua tường lửa, nên bạn không cần mở cổng hay bật UPnP.
Khi mạng chặn UDP hoặc NAT quá khắt khe, kết nối thẳng sẽ thất bại. Lúc đó gói tin đi qua máy chủ chuyển tiếp DERP (Designated Encrypted Relay for Packets) do Tailscale vận hành ở nhiều khu vực. DERP chỉ chuyển nguyên các gói đã mã hoá từ node này sang node kia, không đọc được nội dung. Đi qua DERP thường chậm hơn đi thẳng.
Cách dùng Tailscale: cài đặt và kết nối 2 thiết bị
Ví dụ minh hoạ dưới đây nối một laptop Windows hoặc macOS với một máy Linux (máy chủ ảo, Raspberry Pi hay NAS chạy Linux). Giao diện ứng dụng có thể khác theo phiên bản, nhưng trình tự cơ bản không đổi.
- Tạo tailnet bằng cách đăng nhập. Tailscale không dùng mật khẩu riêng mà đăng nhập qua nhà cung cấp danh tính (identity provider) như Google, Microsoft, GitHub, Apple. Tài khoản đầu tiên đăng nhập sẽ tạo ra tailnet và trở thành chủ sở hữu.
- Cài ứng dụng trên laptop. Tải bản cho Windows hoặc macOS từ trang tải chính thức của Tailscale (tailscale.com), hoặc từ App Store với macOS. Mở ứng dụng và đăng nhập đúng tài khoản ở bước 1.
- Cài trên máy Linux. Theo tài liệu chính thức, chạy script cài đặt rồi kết nối:
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
Lệnh tailscale up in ra một đường link đăng nhập. Mở link đó trên trình duyệt, đăng nhập cùng tài khoản. Nếu không muốn chạy script trực tiếp, bạn có thể cài thủ công từ kho gói pkgs.tailscale.com.
- Kiểm tra máy đã vào tailnet. Trên máy Linux chạy:
tailscale ip -4
tailscale status
Lệnh đầu cho biết địa chỉ 100.x.y.z của máy. Lệnh sau liệt kê các máy khác trong tailnet. Bạn cũng thấy danh sách này ở trang Machines trong bảng quản trị (admin console).
- Thử kết nối. Từ laptop, ping hoặc SSH tới máy Linux bằng địa chỉ 100.x.y.z hoặc tên máy. Lệnh dưới đây chỉ ping qua đường Tailscale và cho biết gói đi thẳng hay qua DERP:
tailscale ping ten-may-linux - Cài thêm trên điện thoại (tuỳ chọn). Ứng dụng có trên App Store và Google Play. Chỉ cài bản do Tailscale Inc. phát hành, tránh các file APK trôi nổi hoặc ứng dụng nhái tên.
Lưu ý: nếu tailscale ping báo đi qua DERP và tốc độ chậm, chạy tailscale netcheck để xem mạng có cho UDP đi ra không và độ trễ tới các máy chủ DERP. Mạng công ty, wifi khách sạn hay một số mạng di động chặn UDP là nguyên nhân hay gặp. Nếu máy đang chạy thêm một VPN khác (kể cả WireGuard tự dựng), hai bên có thể tranh nhau bảng định tuyến, hãy tắt bớt một bên khi thử.
Những tính năng chính của Tailscale cần biết
MagicDNS: gọi máy bằng tên thay vì nhớ IP
MagicDNS tự đăng ký tên DNS cho từng thiết bị trong tailnet. Mỗi máy có một tên đầy đủ gồm tên máy và tên tailnet, ví dụ minh hoạ: nas.ten-tailnet.ts.net. Theo tài liệu của Tailscale, tailnet tạo từ ngày 20/10/2022 trở đi được bật MagicDNS sẵn; tailnet cũ hơn bật ở trang DNS của bảng quản trị. Muốn hiểu cơ chế phân giải tên nói chung, xem bài DNS là gì.
ACL và grants: ai được vào máy nào
Quyền truy cập trong tailnet được khai báo trong một tệp chính sách (tailnet policy file) dạng JSON. Cách cũ gọi là ACL. Cách mới là grants, mỗi grant gồm nguồn (src), đích (dst) và quyền, ví dụ quyền mạng (ip) như tcp:443. Tài liệu hiện gọi ACL là “legacy” và khuyến nghị ưu tiên grants, hai kiểu vẫn dùng chung được trong một tệp. Grants chạy theo nguyên tắc chặn mặc định, chỉ mở những gì bạn khai báo.
Ví dụ minh hoạ: nhóm “dev” chỉ được vào cổng 22 và 443 của các máy gắn thẻ (tag) “server”, còn máy NAS chỉ chủ tài khoản truy cập được. Đây là cách áp dụng tư duy Zero Trust ở quy mô nhỏ: vào được tailnet chưa có nghĩa là vào được mọi máy.
Exit node: đưa toàn bộ lưu lượng ra Internet qua một máy
Exit node là một máy trong tailnet mà bạn cho phép các máy khác đẩy toàn bộ lưu lượng Internet qua nó. Trường hợp hay dùng: bạn đang dùng wifi công cộng và muốn đi ra Internet qua đường mạng ở nhà. Trên máy Linux làm exit node:
sudo tailscale up --advertise-exit-nodeSau đó duyệt máy này làm exit node trong trang Machines của bảng quản trị. Trên thiết bị muốn dùng, chọn exit node trong ứng dụng, hoặc trên Linux dùng tham số –exit-node với tên hay IP của máy đó. Trên Linux, máy làm exit node hay subnet router cần bật chuyển tiếp IP (IP forwarding) như ở mục dưới.
Subnet router: vào cả mạng LAN mà không cài Tailscale lên từng máy
Có những thiết bị không cài được Tailscale: camera, máy in, router, PLC. Subnet router là một máy trong LAN chạy Tailscale và “quảng bá” dải mạng LAN đó cho cả tailnet. Ví dụ minh hoạ với LAN 192.168.1.0/24:
echo 'net.ipv4.ip_forward = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
sudo sysctl -p /etc/sysctl.d/99-tailscale.conf
sudo tailscale up --advertise-routes=192.168.1.0/24
Tiếp theo duyệt tuyến (route) này trong bảng quản trị. Máy Linux muốn dùng tuyến cần thêm tham số –accept-routes, còn ứng dụng trên Windows, macOS hay điện thoại thường nhận tuyến theo cài đặt mặc định. Hãy tránh để dải LAN ở nhà trùng với dải LAN nơi bạn đang ngồi (ví dụ cả hai cùng là 192.168.1.0/24), vì máy sẽ không biết đi đường nào.
Tailscale SSH
Bật bằng lệnh sudo tailscale up –ssh trên máy Linux. Khi đó Tailscale tự xác thực người dùng SSH theo danh tính tailnet và chính sách, bạn không phải phát và thu hồi khoá SSH thủ công cho từng người. Bản Personal có Tailscale SSH ở mức cơ bản, một số tính năng nâng cao nằm ở gói trả phí.
Serve và Funnel: chia sẻ một dịch vụ web
- Serve (lệnh tailscale serve) chia sẻ một dịch vụ chạy trên máy, ví dụ trang quản trị ở cổng 8080, chỉ cho các thiết bị trong tailnet.
- Funnel (lệnh tailscale funnel) mở dịch vụ đó ra Internet công cộng, người không cài Tailscale cũng vào được. Theo tài liệu hiện hành, Funnel đang ở dạng beta, có cho mọi gói, chỉ dùng cổng 443, 8443 hoặc 10000, chỉ chạy qua TLS, chỉ dùng tên miền thuộc ts.net của tailnet, yêu cầu bật MagicDNS và HTTPS, và có giới hạn băng thông không chỉnh được.
Ai có link Funnel là vào được, nên đừng mở bằng Funnel các trang quản trị chưa có đăng nhập riêng.
Tailscale dùng để làm gì trong thực tế?
Truy cập NAS và máy tính ở nhà khi đi xa
Thay vì mở cổng trên modem để vào trang quản trị NAS hay chia sẻ file SMB ra Internet, bạn cài Tailscale lên NAS (nhiều dòng NAS có gói cài sẵn) hoặc lên một máy Linux luôn bật trong nhà làm subnet router. Ở ngoài, bạn mở ứng dụng trên điện thoại hay laptop là truy cập được, còn từ Internet nhìn vào thì NAS không có cổng nào mở.
Máy chủ phát triển và máy chủ ảo
Với một máy chủ ảo trên đám mây, bạn có thể cho cổng SSH, cơ sở dữ liệu hay trang quản trị chỉ lắng nghe trên giao diện Tailscale và đóng chúng ở tường lửa công khai, bot quét cổng trên Internet không còn gì để thử.
Nhóm nhỏ, studio, văn phòng vài người
Một nhóm vài người cần vào chung máy chủ file, máy in hay máy build có thể dùng Tailscale thay cho việc dựng máy chủ VPN riêng. Lưu ý gói Personal chỉ dành cho mục đích phi thương mại; nhóm làm việc kiếm tiền cần xem các gói trả phí.
Tailscale có miễn phí không? Gói Personal và giới hạn
Có. Theo trang bảng giá và trang hỏi đáp về giá của Tailscale (kiểm tra tháng 11/2026), gói Personal miễn phí, không giới hạn thời gian, dành cho sử dụng phi thương mại:
| Hạng mục | Gói Personal (0 USD) |
|---|---|
| Số người dùng | Tối đa 6 người dùng |
| Thiết bị của người dùng | Không giới hạn |
| Tài nguyên gắn thẻ (tagged, thường là máy chủ) | 50 tài nguyên, thêm mỗi tài nguyên 1 USD/tháng |
| Tài nguyên tạm thời (ephemeral) | 1.000 phút mỗi tháng |
| Nhóm trong ACL | Tối đa 3 nhóm |
| Mục đích | Phi thương mại |
Hãng cho biết gói Personal hiện tại tăng từ 3 lên 6 người dùng so với gói cũ. Nhiều bài viết cũ trên mạng vẫn ghi giới hạn 3 người dùng hoặc 20 thiết bị, đó là thông tin đã lỗi thời. Gói Standard có giá 8 USD mỗi người dùng mỗi tháng. Giá và hạn mức có thể thay đổi theo thời gian.
Tailscale vs WireGuard, OpenVPN và Headscale khác nhau thế nào?
Tailscale dùng WireGuard bên dưới, nên câu hỏi “Tailscale vs WireGuard” thực chất là: nên dùng WireGuard qua một lớp điều phối có sẵn, hay tự cấu hình bằng tay?
| Tiêu chí | Tailscale | WireGuard tự cấu hình | VPN truyền thống (OpenVPN, VPN công ty) | Headscale tự host |
|---|---|---|---|---|
| Cấu trúc | Lưới, các máy nối thẳng nhau | Tuỳ bạn dựng, thường là một máy trung tâm | Một gateway trung tâm | Lưới, giống Tailscale |
| Mở cổng router | Không cần | Cần ít nhất một cổng UDP mở | Cần mở cổng trên gateway | Cần một máy chủ công khai cho lớp điều phối |
| Quản lý khoá | Tự động | Thủ công, mỗi máy thêm vào phải sửa cấu hình | Chứng chỉ hoặc tài khoản, quản lý ở máy chủ | Tự động, do bạn vận hành |
| Đăng nhập | Qua Google, Microsoft, GitHub… | Không có khái niệm người dùng | Tài khoản riêng, LDAP, SSO tuỳ hệ thống | OIDC hoặc khoá xác thực |
| Phụ thuộc bên thứ ba | Có, vào máy chủ điều phối của hãng | Không | Không, nếu tự dựng | Không, nhưng bạn tự chịu trách nhiệm vận hành |
| Chi phí | Miễn phí cho cá nhân, trả phí theo người dùng cho tổ chức | Miễn phí, tốn công | Miễn phí (OpenVPN Community) hoặc theo giấy phép | Miễn phí, tốn máy chủ và công |
Chọn WireGuard tự cấu hình khi bạn chỉ cần nối vài máy cố định, có IP công khai hoặc mở được cổng, và không muốn phụ thuộc dịch vụ nào. Đổi lại bạn tự chia khoá, tự xử lý khi IP đổi và không có xuyên NAT tự động.
Chọn VPN truyền thống khi tổ chức đã có hạ tầng gateway, cần đi qua thiết bị kiểm soát tập trung như tường lửa doanh nghiệp, hoặc phải tuân theo quy định nội bộ yêu cầu lưu lượng đi qua trung tâm dữ liệu.
Chọn Headscale khi bạn thích mô hình của Tailscale nhưng không muốn lớp điều phối nằm trên máy chủ của hãng. Headscale là bản mã nguồn mở, tự host của máy chủ điều phối, dùng cùng ứng dụng Tailscale chính thức trên thiết bị. Nó thường hỗ trợ tính năng mới chậm hơn bản gốc.
Lưu ý bảo mật khi dùng Tailscale
- Bật MFA cho tài khoản đăng nhập. Tailscale dựa vào nhà cung cấp danh tính, nên tài khoản Google, Microsoft hay GitHub bạn dùng để đăng nhập chính là chìa khoá vào cả tailnet. Bật xác thực đa yếu tố (MFA) trên tài khoản đó, ưu tiên ứng dụng xác thực hoặc khoá bảo mật thay cho SMS.
- Thu hẹp ACL hoặc grants. Chính sách mặc định của tailnet mới khá thoáng để bạn dùng được ngay. Khi đã có máy chủ, NAS hay người khác cùng tham gia, hãy viết lại chính sách để mỗi nhóm chỉ vào đúng máy và cổng cần thiết.
- Giữ thời hạn khoá (key expiry). Theo tài liệu, khoá của thiết bị mặc định hết hạn sau 180 ngày, bạn chỉnh được trong khoảng 1 đến 180 ngày, và phải đăng nhập lại khi hết hạn. Chỉ tắt key expiry cho máy chủ cố định cần chạy liên tục (thao tác ở menu của từng máy trong trang Machines), không tắt cho laptop hay điện thoại dễ mất.
- Gỡ thiết bị không còn dùng. Máy bán đi, điện thoại bị mất hay nhân viên nghỉ việc cần được xoá khỏi tailnet ngay.
- Cẩn thận với Funnel và exit node. Funnel đưa dịch vụ ra Internet công cộng, exit node nhìn thấy lưu lượng của người dùng nó. Chỉ bật khi cần và tắt khi xong.
- Chỉ tải phần mềm từ nguồn chính thức. Dùng trang tải của Tailscale, App Store, Google Play hoặc kho gói chính thức. Cẩn thận với các bài hướng dẫn kèm link tải “bản mod” hay script cài lạ.
Câu hỏi thường gặp
Tailscale có làm chậm mạng không?
Khi hai máy kết nối trực tiếp, tốc độ phụ thuộc chủ yếu vào đường mạng của hai bên, WireGuard tốn rất ít tài nguyên. Kết nối chậm rõ rệt thường do gói tin phải đi qua DERP. Dùng tailscale ping để xem đường đi và tailscale netcheck để kiểm tra mạng có chặn UDP không.
Tailscale VPN có giúp ẩn danh hoặc đổi IP như VPN thương mại không?
Mặc định thì không, Tailscale chỉ nối các thiết bị của bạn với nhau. Bạn chỉ đi ra Internet bằng IP khác khi dùng một exit node, và IP đó là IP của mạng nơi exit node đặt, ví dụ mạng nhà bạn hoặc máy chủ bạn thuê.
Tailscale có đọc được dữ liệu của tôi không?
Theo thiết kế được hãng công bố, khoá bí mật chỉ nằm trên thiết bị, máy chủ điều phối chỉ giữ khoá công khai và chính sách, còn DERP chỉ chuyển gói đã mã hoá. Tuy vậy, máy chủ điều phối biết danh sách thiết bị và quyết định ai được thêm vào mạng. Nếu không muốn tin bên thứ ba ở điểm này, hãy cân nhắc Headscale và Tailnet Lock.
Hết thời hạn khoá thì thiết bị có bị xoá khỏi tailnet không?
Không. Thiết bị chỉ ngừng kết nối cho đến khi bạn đăng nhập lại. Với máy chủ ở xa mà bạn không tiện đăng nhập lại, hãy tắt key expiry riêng cho máy đó hoặc chủ động đăng nhập lại cho máy đó trước ngày hết hạn.