
Trả lời nhanh: Merkle root (gốc Merkle) là giá trị băm nằm ở đỉnh cây Merkle. Nó được tạo bằng cách băm từng cặp mã giao dịch lặp đi lặp lại cho đến khi còn một hash. Giá trị này được ghi vào tiêu đề khối và hoạt động như dấu vân tay của mọi giao dịch trong khối.
Điểm chính
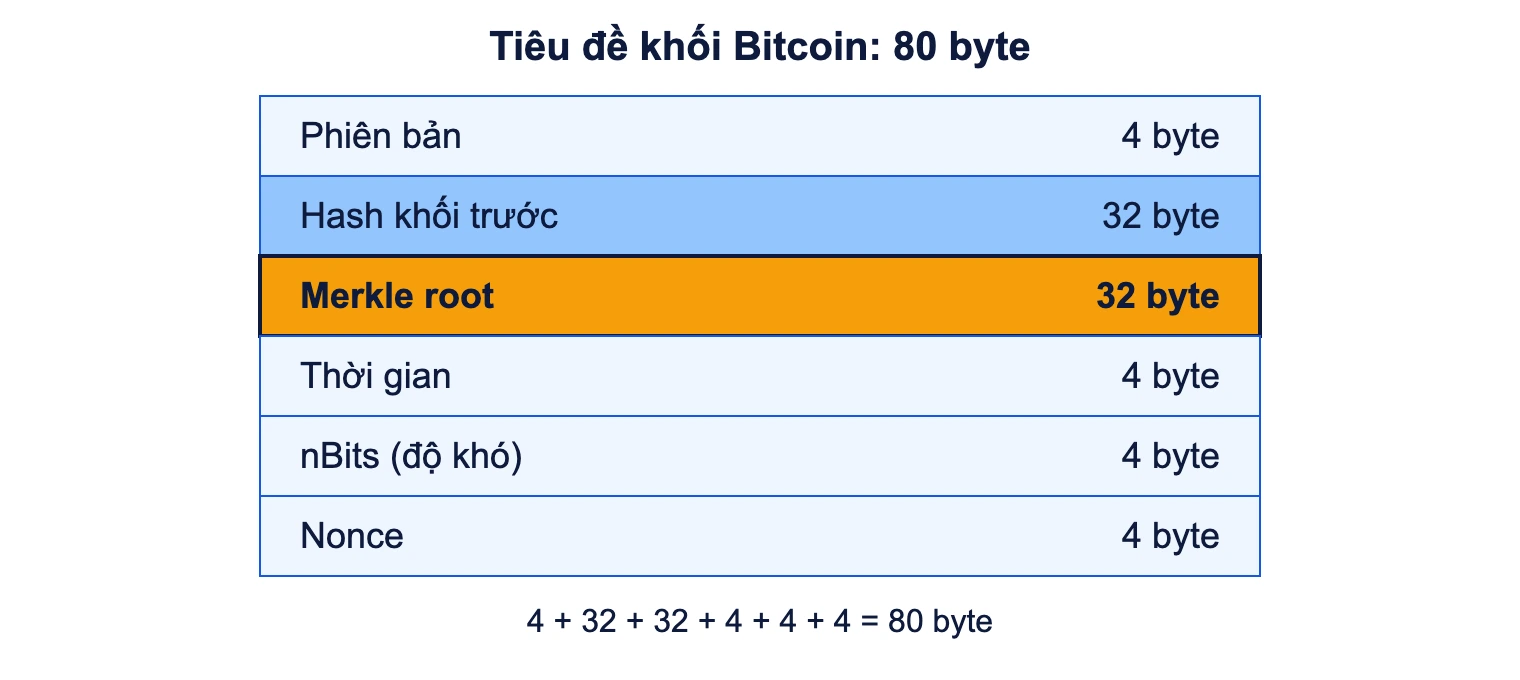
- Mỗi khối Bitcoin có đúng một Merkle root dài 32 byte, nằm trong tiêu đề khối 80 byte.
- Đổi, thêm, bớt hoặc đảo thứ tự một giao dịch thì Merkle root đổi hoàn toàn.
- Nhờ Merkle root, ví nhẹ chỉ cần tiêu đề khối và vài hash là kiểm tra được một giao dịch có trong khối hay không.
- Merkle root chỉ chứng minh giao dịch có nằm trong tập dữ liệu. Nó không chứng minh giao dịch hợp lệ.
Mục lục
- Merkle root là gì và nó khác Merkle tree ở đâu?
- Merkle root được tính như thế nào, từng bước?
- Ví dụ có số: ba giao dịch và quy tắc nhân đôi nút cuối
- Merkle root nằm ở đâu trong khối?
- Merkle root giúp kiểm tra giao dịch mà không cần tải cả khối như thế nào?
- Merkle root chứng minh được gì và không chứng minh được gì?
- Merkle root trong Bitcoin khác Ethereum thế nào?
- Cách xem Merkle root của một khối thật
- Merkle root dùng cho gì ngoài blockchain công khai?
- Ưu điểm và hạn chế của Merkle root
- So sánh Merkle root với các khái niệm gần
- Khi nào nên và không nên dùng cấu trúc Merkle root?
- Câu hỏi thường gặp
Merkle root là gì và nó khác Merkle tree ở đâu?
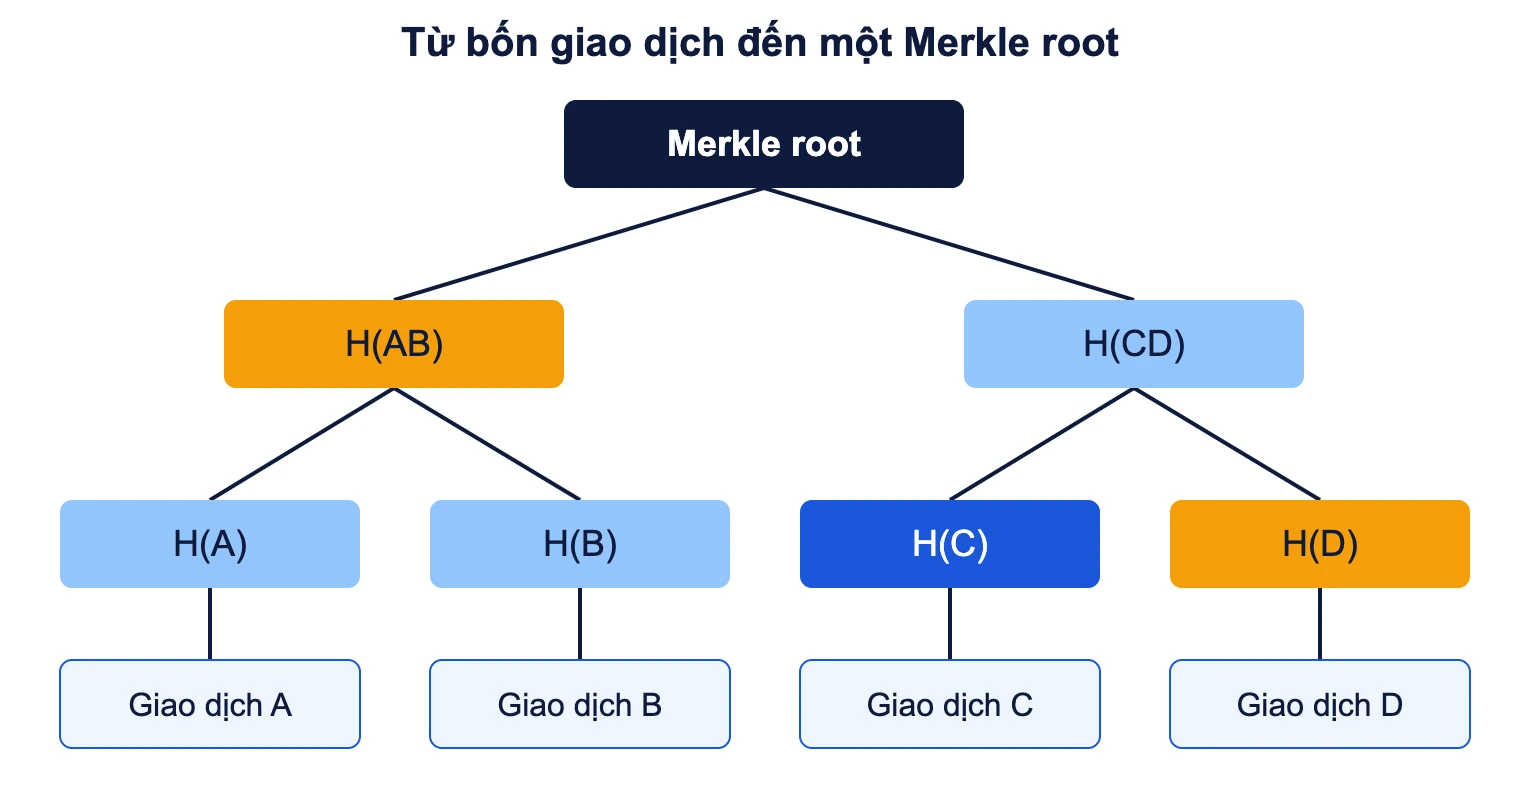
Merkle root là hash duy nhất ở đỉnh của một cây băm nhị phân. Tại Bitcoin, nó được tạo bằng cách băm từng cặp mã giao dịch (TXID) để có một dấu vân tay ngắn và duy nhất cho mọi giao dịch trong khối. Nếu coi cây Merkle là cả quy trình tính, thì Merkle root là kết quả cuối cùng của quy trình đó. Phần cấu trúc cây, các loại nút và cách dựng cây được trình bày kỹ hơn trong bài cây Merkle và Merkle proof. Bài này tập trung vào chính giá trị gốc: nó nằm ở đâu, cam kết điều gì và không cam kết điều gì.
Tên gọi khác bạn có thể gặp là gốc Merkle, hash root hoặc root hash. Ý tưởng do Ralph Merkle đề xuất năm 1979 và sau đó được Satoshi Nakamoto đưa vào Bitcoin, theo mô tả trong bảng thuật ngữ của Spark.
Merkle root được tính như thế nào, từng bước?
Quy trình dưới đây là quy tắc của Bitcoin. Các chuỗi khác có thể đổi hàm băm hoặc cách ghép cặp.
- Lấy danh sách mã giao dịch (TXID) theo đúng thứ tự trong khối. Giao dịch coinbase luôn đứng đầu. Đây là các lá của cây.
- Ghép hai nút liền kề, nối thành 64 byte rồi băm. Bitcoin dùng double-SHA-256, tức băm SHA-256 hai lần.
- Nếu một tầng có số nút lẻ, nút cuối được ghép với chính nó.
- Lặp lại cho đến khi còn một hash 32 byte. Khối chỉ có một giao dịch thì TXID của giao dịch đó chính là Merkle root.
Kích thước cây tăng theo logarit. Một khối có 4 giao dịch cần 2 tầng băm phía trên lá, còn khối có khoảng một triệu giao dịch chỉ cần thêm khoảng 18 tầng nữa. Bạn không cần tự tính tay, nhưng nên hiểu thứ tự và việc nối byte quan trọng đến mức nào. Hash là kết quả của hàm một chiều, nên chỉ cần đảo chỗ hai giao dịch là gốc đã khác. Nền tảng về hàm băm có trong bài hàm băm SHA-256.
Ví dụ có số: ba giao dịch và quy tắc nhân đôi nút cuối
Ví dụ minh hoạ: khối có ba giao dịch với TXID là a, b, c. Cách tính theo quy tắc Bitcoin như sau:
- Tầng 1 có ba nút, là số lẻ, nên c được ghép với chính nó.
- d5 = dhash(a nối b), d6 = dhash(c nối c), với dhash(x) = SHA-256(SHA-256(x)).
- Merkle root = dhash(d5 nối d6).
Cách tính này khớp với ví dụ trong tài liệu giao thức của Bitcoin Wiki. Quy tắc nhân đôi để lại một điểm yếu lịch sử. Một kẻ có thể lấy khối hợp lệ, thêm bản sao các giao dịch cuối để tạo khối không hợp lệ nhưng cho cùng Merkle root, theo bảng thuật ngữ của Spark. Phần mềm nút đầy đủ xử lý bằng cách kiểm tra khối bị biến dạng kiểu này. Một số hệ thống khác, như Certificate Transparency theo RFC 6962, tránh vấn đề bằng cách thêm tiền tố khác nhau khi băm lá và khi băm nút trong.
Merkle root nằm ở đâu trong khối?
Khối Bitcoin gồm tiêu đề 80 byte, theo sau là danh sách giao dịch có thứ tự. Tiêu đề có sáu trường: phiên bản, hash khối trước, Merkle root, thời gian, nBits (độ khó mục tiêu dạng nén) và nonce. Merkle root chiếm 32 byte. Chỉ tiêu đề được băm cho proof of work, còn giao dịch gắn vào tiêu đề qua trường hashMerkleRoot. Điều này giải thích vì sao thợ đào chỉ băm 80 byte mà vẫn “ký” được hàng nghìn giao dịch. Biến đổi nonce là việc của thợ đào, xem bài nonce trong blockchain.
Merkle root giúp kiểm tra giao dịch mà không cần tải cả khối như thế nào?
Đây là công dụng thực tế nhất. Ví nhẹ (SPV) chỉ tải tiêu đề khối. Mỗi khối chỉ tốn 80 byte, và nút lấy thêm một đường dẫn Merkle nhỏ từ nút đầy đủ để biết giao dịch có trong khối hay không. Đường dẫn này gọi là Merkle proof. Ở hình trên, để chứng minh giao dịch C, bạn cần H(D) và H(AB). Bạn tự tính H(C), ghép với H(D) ra H(CD), ghép với H(AB) rồi so kết quả với Merkle root trong tiêu đề. Khớp thì giao dịch có trong khối.
Số hash cần gửi tăng theo logarit cơ số 2 của số giao dịch. Phép tính minh hoạ: khối có 1.048.576 giao dịch (2 mũ 20) cần 20 hash, mỗi hash 32 byte, tổng 640 byte. Một khối có khoảng 4.000 giao dịch cần 12 hash, khoảng 384 byte. So với việc tải toàn bộ khối, mức chênh là rất lớn. Vai trò của các loại nút nằm trong bài node trong blockchain.
Giới hạn của SPV: Merkle proof chỉ chứng minh giao dịch nằm trong khối có tiêu đề đó. Ví nhẹ vẫn phải tin rằng tiêu đề thuộc chuỗi hợp lệ, thường dựa vào tổng công việc proof of work. Nó không tự kiểm tra giao dịch có chi tiêu trùng hay không.
Merkle root chứng minh được gì và không chứng minh được gì?
| Câu hỏi | Merkle root trả lời được không? | Giải thích |
|---|---|---|
| Giao dịch X có nằm trong khối này không? | Có, kèm Merkle proof | So hash tính lại với gốc trong tiêu đề |
| Dữ liệu khối có bị sửa không? | Có | Sửa, thêm, bớt hay đảo thứ tự đều đổi gốc, theo mô tả của Spark |
| Giao dịch X có hợp lệ không? | Không | Phải kiểm chữ ký, số dư, quy tắc đồng thuận |
| Giao dịch Y có KHÔNG nằm trong khối không? | Không trực tiếp | Cây thông thường không cho bằng chứng “vắng mặt” gọn nhẹ |
| Dữ liệu có được giữ kín không? | Không | Hash chỉ là dấu vân tay, bản thân giao dịch vẫn công khai |
| Hai khối có cùng nội dung không? | Có thể so nhanh | Hai gốc khác nhau nghĩa là tập giao dịch khác nhau |
Một lưu ý khác: Merkle root không bảo vệ dữ liệu một mình. Kẻ muốn giả mạo khối phải đổi Merkle root, làm hash tiêu đề đổi theo, nên phải làm lại proof of work của khối đó và mọi khối sau. Sức mạnh chống sửa đổi vì thế đến từ sự kết hợp giữa gốc Merkle và cơ chế đồng thuận. Cơ chế liên quan nằm ở bài tổng quan blockchain và các bài về đồng thuận.
Merkle root trong Bitcoin khác Ethereum thế nào?
Bitcoin chỉ có một Merkle root cho giao dịch. Với giao dịch SegWit, Merkle root của các wtxid được đặt trong một đầu ra của giao dịch coinbase để giao dịch SegWit cũng được cam kết chặt chẽ như giao dịch cũ.
Ethereum dùng cấu trúc phức tạp hơn gọi là Merkle Patricia trie. Tiêu đề khối Ethereum chứa ba gốc: gốc trạng thái (stateRoot), gốc giao dịch (transactionsRoot) và gốc biên nhận (receiptsRoot). Gốc trạng thái là điểm khác biệt lớn nhất. Nó cam kết số dư và dữ liệu của mọi tài khoản và hợp đồng sau khối đó. Nhờ vậy ứng dụng có thể chứng minh một số dư tại một khối cụ thể mà không cần cả cơ sở dữ liệu. Hàm băm của Ethereum là Keccak-256, khác với SHA-256 kép của Bitcoin. Chi tiết nâng cấp nằm trong bài Ethereum và EVM.
Cách xem Merkle root của một khối thật
Bạn có thể tự đối chiếu mà không cần cài phần mềm:
- Mở một trình duyệt khối và tìm một khối Bitcoin bất kỳ.
- Tìm trường Merkle root trong phần chi tiết. Nó là chuỗi 64 ký tự thập lục phân, tương ứng 256 bit.
- Lưu ý thứ tự byte. Theo Bitcoin Wiki, hash trong trình duyệt hiển thị dạng little-endian, và có phép tính cần đảo byte trước khi băm, rồi đảo lại sau. Đây là lỗi phổ biến nhất khi lập trình viên tự tính lại gốc và thấy kết quả không khớp.
- Với khối ít giao dịch, thử tự tính lại bằng thư viện băm của ngôn ngữ bạn dùng và so sánh.
Cách tra cứu cụ thể, các trường hiển thị và cách đọc nằm trong bài trình duyệt khối blockchain.
Merkle root dùng cho gì ngoài blockchain công khai?
- Đối soát tệp lớn và nhật ký: Ví dụ minh hoạ: một doanh nghiệp gom 10.000 bản ghi nhật ký kiểm toán trong ngày, tính một Merkle root rồi lưu gốc ở nơi khó sửa. Sau này chỉ cần gốc và một Merkle proof là kiểm được một bản ghi có bị đổi hay không, không cần gửi cả tệp.
- Hệ thống kiểm soát phiên bản và lưu trữ phân tán: Git liên kết đối tượng bằng hash, và nhiều cơ sở dữ liệu phân tán dùng cây băm để so sánh bản sao giữa các máy.
- Công bố bằng chứng dự trữ: Một số tổ chức lưu ký tài sản mã hoá công bố Merkle root của số dư khách hàng để mỗi khách tự kiểm tra số dư mình nằm trong tập. Nhưng gốc này không chứng minh tổ chức thật sự đang giữ đủ tài sản. Đó là lý do rủi ro vẫn còn, nên bạn không nên coi nó là bảo đảm an toàn.
Với dữ liệu nội bộ, hash trong cây có thể lộ thông tin nếu dữ liệu gốc đoán được, ví dụ trường có ít giá trị như trạng thái đơn hàng. Khi lá chứa dữ liệu nhạy cảm, nên thêm giá trị ngẫu nhiên (salt) vào mỗi lá trước khi băm. Với tài liệu liên quan đến nhóm ứng dụng doanh nghiệp, tham khảo blockchain doanh nghiệp.
Ưu điểm và hạn chế của Merkle root
Ưu điểm
- Cam kết cố định 32 byte cho tập dữ liệu có kích thước bất kỳ.
- Bằng chứng thành viên nhỏ, tăng theo logarit.
- Phát hiện sửa đổi tức thì, vì chỉ cần so một giá trị.
- Dễ kiểm tra từng phần: chỉ cần tải nhánh liên quan.
Hạn chế
- Không đảm bảo tính hợp lệ của dữ liệu bên trong.
- Không che giấu nội dung.
- Cần dùng chung một quy ước về thứ tự, định dạng byte và xử lý nút lẻ.
- Phụ thuộc vào việc gốc được lưu ở nơi tin cậy. Nếu kẻ tấn công sửa được cả dữ liệu lẫn gốc, cơ chế vô tác dụng.
So sánh Merkle root với các khái niệm gần
| Khái niệm | Là gì | Khác biệt chính |
|---|---|---|
| Merkle root | Hash gốc của một cây | Đại diện cho cả tập dữ liệu, kiểm tra được từng phần |
| Hash khối | Hash của tiêu đề khối | Chứa Merkle root bên trong, dùng để nối khối với khối sau |
| Checksum của cả tệp | Một hash cho toàn tệp | Muốn kiểm tra một phần phải băm lại toàn bộ |
| Chữ ký số | Bằng chứng của người ký | Xác định ai cam kết, không xác định dữ liệu nằm ở đâu trong tập |
Khi nào nên và không nên dùng cấu trúc Merkle root?
Nên dùng khi bạn có tập bản ghi lớn, cần chứng minh cho bên thứ ba rằng một bản ghi cụ thể thuộc tập đó mà không gửi toàn bộ, và gốc có thể được lưu ở nơi không tự sửa được. Không cần dùng khi tập dữ liệu nhỏ và chỉ cần so tổng thể một lần, vì một checksum đơn giản đã đủ. Cũng đừng dùng nó làm bằng chứng cho việc dữ liệu đúng sự thật: nếu dữ liệu nhập vào sai từ đầu, Merkle root chỉ khoá lại cái sai đó. Với bài toán truy vết hàng hoá, hạn chế này được bàn trong truy xuất nguồn gốc bằng blockchain.
Câu hỏi thường gặp
Merkle root dài bao nhiêu?
Trong Bitcoin, Merkle root dài 32 byte, tương đương 256 bit, thường hiển thị thành 64 ký tự thập lục phân. Độ dài này cố định dù khối có một hay hàng nghìn giao dịch.
Merkle root có lưu nội dung giao dịch không?
Không. Nó chỉ là hash tổng hợp, không thể dùng để khôi phục giao dịch. Nội dung giao dịch vẫn nằm trong phần thân khối.
Nếu đổi một giao dịch thì chuyện gì xảy ra?
Hash của giao dịch đó đổi, kéo theo mọi hash trên đường lên gốc đổi theo, nên Merkle root mới khác hoàn toàn. Hash tiêu đề cũng đổi, làm bằng chứng công việc của khối không còn hợp lệ.
Một khối chỉ có một giao dịch thì Merkle root là gì?
Khi đó Merkle root chính là TXID của giao dịch duy nhất, thường là giao dịch coinbase. Không cần bước ghép cặp nào.
Merkle root khác hash khối ở điểm nào?
Merkle root đại diện cho danh sách giao dịch và là một trường trong tiêu đề. Hash khối là hash của cả tiêu đề 80 byte, nên bao gồm Merkle root, hash khối trước, thời gian, độ khó và nonce.
Merkle root có chống được mọi gian lận dữ liệu không?
Không. Nó phát hiện thay đổi sau khi gốc đã được chốt, nhưng không kiểm tra dữ liệu ban đầu có đúng hay hợp lệ. Để tránh chi tiêu trùng, hệ thống vẫn cần cơ chế đồng thuận và kiểm tra giao dịch, như bài chi tiêu hai lần mô tả.
Bài viết thuộc chuyên mục Blockchain cơ bản trên VBPO, trang tin tức và kiến thức công nghệ cho doanh nghiệp Việt Nam về AI, dữ liệu, blockchain, chuyển đổi số và tự động hoá.