
Trả lời nhanh: Permissioned blockchain (blockchain được cấp phép) là mạng blockchain mà mỗi thành viên phải được cấp quyền và xác thực danh tính trước khi đọc, ghi hoặc xác nhận giao dịch. Nhờ biết rõ ai tham gia, mạng dùng đồng thuận nhẹ hơn, kiểm soát dữ liệu tốt hơn, nhưng mức phi tập trung thấp hơn blockchain công khai.
Điểm chính
- Quyền được tách thành nhiều lớp: tham gia mạng, đọc dữ liệu, gửi giao dịch và tham gia xác nhận khối.
- Danh tính thành viên thường do chứng thư số (certificate) và cơ quan cấp chứng thư quản lý, không dùng ví ẩn danh.
- Đồng thuận thường là Raft hoặc BFT thay vì đào coin, nên không cần tiền mã hoá để vận hành.
- Đổi lại, tính chống kiểm duyệt giảm: nhóm quản trị có thể thêm, loại thành viên và thay đổi luật mạng.
- Phù hợp khi nhiều tổ chức đã biết nhau cần chung một sổ ghi chép; không phù hợp khi cần ai cũng tham gia được.
Mục lục
- Permissioned blockchain là gì?
- Cơ chế cấp quyền hoạt động ra sao?
- Quyền trong permissioned blockchain gồm những lớp nào?
- Ví dụ thực tế: Hyperledger Fabric xử lý giao dịch thế nào?
- Dùng permissioned blockchain thế nào cho doanh nghiệp Việt Nam?
- Ưu điểm và nhược điểm
- Permissioned khác permissionless thế nào?
- Khi nào nên và không nên chọn permissioned?
- Câu hỏi thường gặp
Permissioned blockchain là gì?
Permissioned blockchain là sổ cái blockchain có một lớp kiểm soát truy cập. Chỉ người dùng hoặc nút (node) đã được duyệt mới được thực hiện thao tác trên mạng, và mỗi người chỉ làm được trong phạm vi vai trò do quản trị viên gán. Theo tài liệu của Oracle, người dùng phải xác thực bằng chứng thư hoặc định danh số trước khi thao tác.
Điểm cần nhớ là “permissioned” không đồng nghĩa với “private”. Tài liệu của NIST (Blockchain Technology Overview) nêu rằng mạng có thể cho mọi người đọc nhưng chỉ cho người được duyệt ghi, hoặc hạn chế cả hai. Vì vậy có mạng permissioned mà dữ liệu vẫn công khai để đọc. Nếu bạn cần nền tảng chung về blockchain, hãy xem bài blockchain là gì và cách hoạt động.
Trong tài liệu học thuật, permissioned blockchain thường được gọi lẫn với private blockchain hoặc consortium blockchain. Cách phân loại bốn nhóm có trong bài các loại blockchain. Bài này tập trung vào cơ chế cấp quyền.
Cơ chế cấp quyền hoạt động ra sao?
Khác với Bitcoin, nơi ai có phần mềm và đường truyền đều gia nhập được, mạng permissioned vận hành theo một chuỗi việc cố định:
- Thành lập nhóm quản trị. Các tổ chức sáng lập thoả thuận ai được vào, ai được xác nhận khối, ai được sửa quy tắc. Theo các tài liệu học thuật, thành viên mới thường phải được các thành viên hiện hữu chấp nhận.
- Cấp danh tính. Mỗi tổ chức hoặc người dùng nhận chứng thư số do một cơ quan cấp chứng thư (certificate authority) phát hành. Mạng biết chính xác khoá nào thuộc về ai.
- Gán vai trò. Ví dụ nút này chỉ đọc, tài khoản kia được gửi giao dịch, tổ chức nọ được xác nhận.
- Đồng thuận trong tập nút đã biết. Do danh sách người xác nhận là hữu hạn và có danh tính, mạng dùng được thuật toán nhẹ hơn. Các nghiên cứu cho thấy hệ permissioned thường dùng đồng thuận chịu lỗi Byzantine (BFT) để đạt thứ tự giao dịch thống nhất với hiệu quả cao.
- Thu hồi khi cần. Chứng thư của thành viên rời nhóm hoặc bị lộ khoá có thể bị thu hồi, điều mà mạng công khai không làm được với địa chỉ ví ẩn danh.
Về đồng thuận, bạn có thể đọc thêm cơ chế đồng thuận là gì, và bài về PBFT là một thuật toán điển hình cho môi trường có danh tính.
Quyền trong permissioned blockchain gồm những lớp nào?
Hai câu hỏi tách bạch: ai được đọc và ai được ghi. Ma trận dưới đây cho thấy permissioned nằm ở đâu so với mạng công khai.
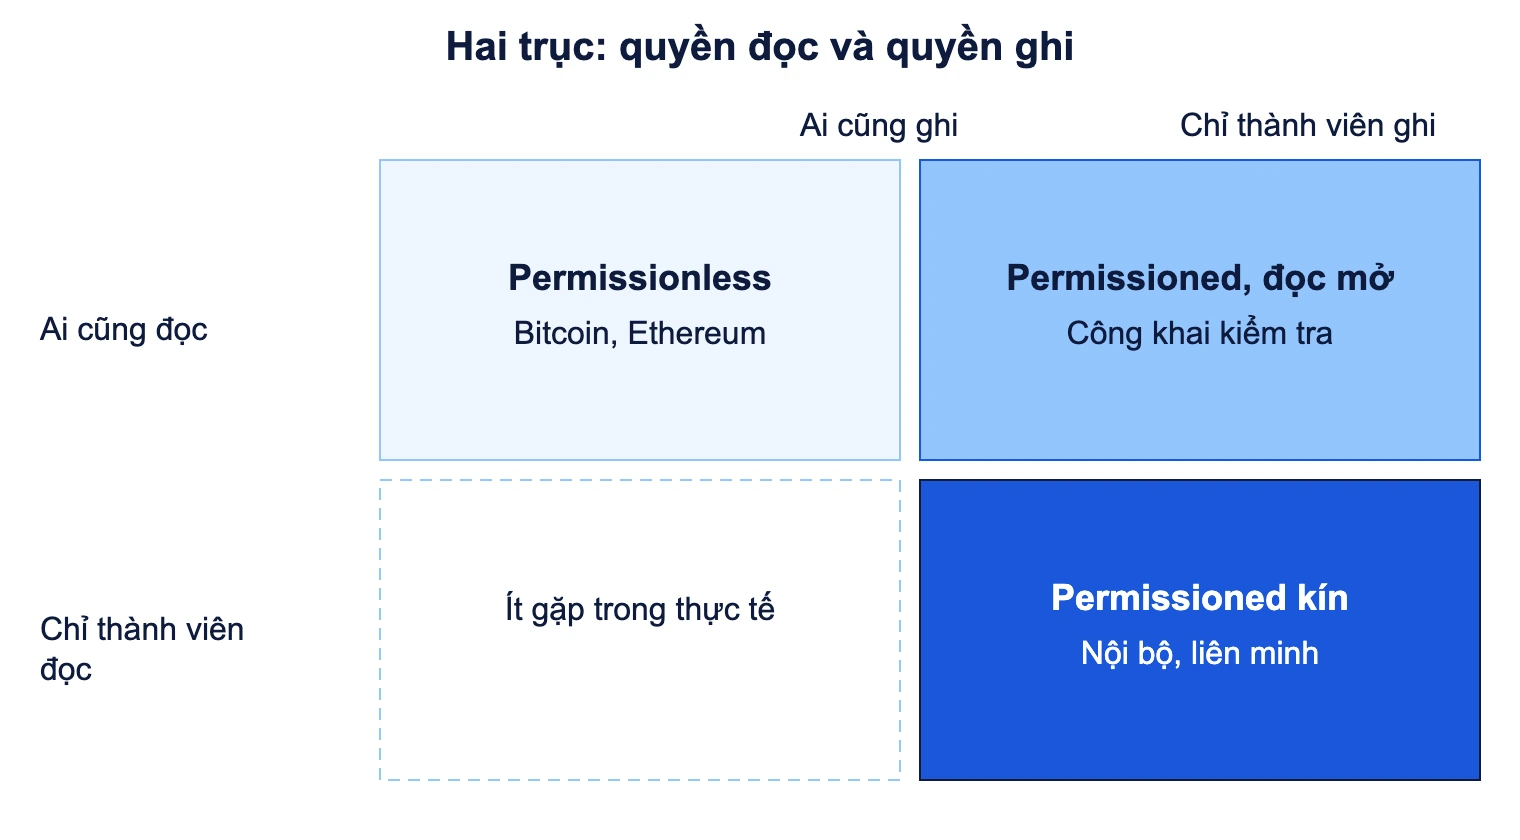
Trong thực tế, bạn nên tách bốn lớp quyền khi thiết kế:
- Quyền gia nhập: ai được chạy nút hoặc kết nối vào mạng.
- Quyền đọc: toàn bộ sổ cái hay chỉ phần liên quan. Với Hyperledger Fabric, các kênh (channel) cô lập thông điệp: thành viên không thuộc kênh thậm chí không biết kênh đó tồn tại, theo mô tả của Kaleido.
- Quyền gửi giao dịch: tài khoản nào được gọi hợp đồng thông minh nào.
- Quyền xác nhận và quản trị: ai ký khối, ai biểu quyết thêm hoặc loại thành viên.
Ví dụ thực tế: Hyperledger Fabric xử lý giao dịch thế nào?
Hyperledger Fabric, dự án do Linux Foundation lưu trữ, là nền tảng permissioned được nhắc nhiều nhất. Fabric dùng mô hình thực thi, sắp xếp, kiểm tra (execute-order-validate): một nhóm peer chạy trước, sau đó dịch vụ sắp xếp (ordering service) đóng gói giao dịch thành khối, rồi các peer kiểm tra và ghi.
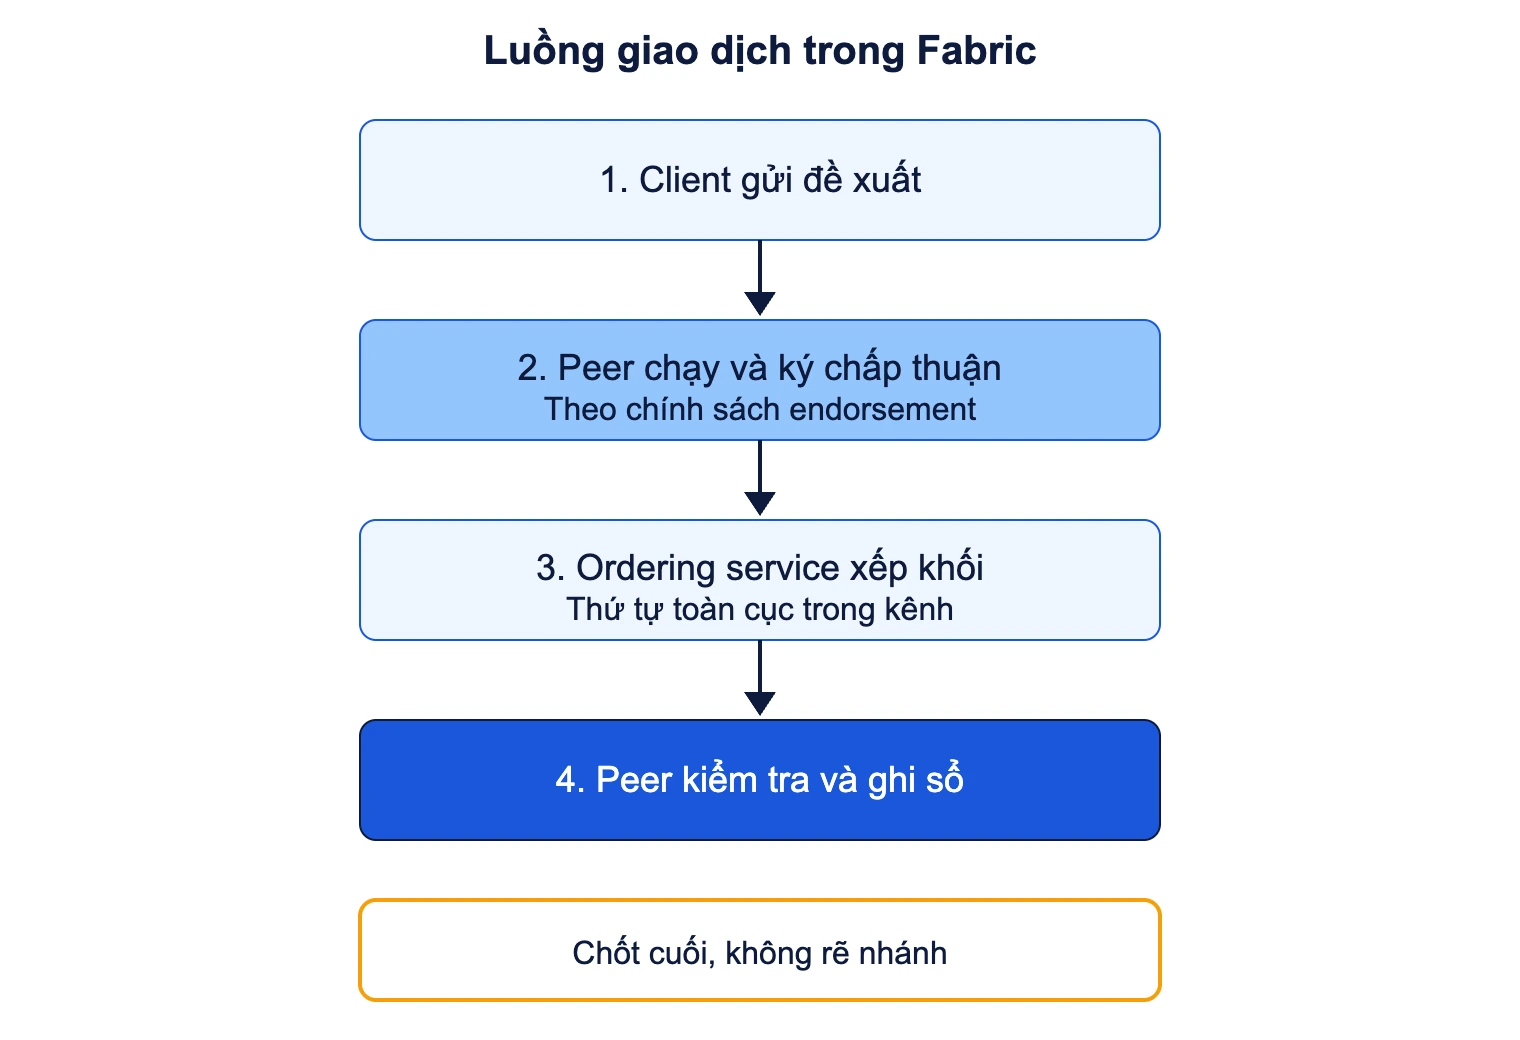
Có ba chi tiết đáng chú ý. Thứ nhất, mỗi chaincode (tên gọi hợp đồng thông minh trong Fabric) có một chính sách chấp thuận riêng, ví dụ yêu cầu chữ ký của cả hai tổ chức hoặc chỉ một trong hai. Một nghiên cứu hiệu năng trên Fabric v2.2 thấy giai đoạn thực thi mở rộng tốt hơn với chính sách OR so với AND, tức là mức ràng buộc nghiệp vụ ảnh hưởng trực tiếp đến tốc độ. Thứ hai, dữ liệu nhạy cảm có thể nằm trong bộ sưu tập dữ liệu riêng (private data collection), và chỉ băm của dữ liệu đó đi qua ordering service. Thứ ba, ở Fabric v3, theo mô tả của một nhà cung cấp dịch vụ Fabric, dịch vụ sắp xếp hỗ trợ BFT qua SmartBFT và bỏ các thành phần cũ như kênh hệ thống, Solo và Kafka. Nếu bạn đang đọc tài liệu cũ, hãy kiểm tra phiên bản.
Chi tiết hơn về nền tảng này có ở bài Hyperledger Fabric là gì. Ngoài Fabric, các nền tảng khác như Hyperledger Besu hoặc ConsenSys Quorum, vốn dựa trên Ethereum, cũng được dùng để dựng mạng permissioned, theo khảo sát học thuật về giao thức liên chuỗi.
Dùng permissioned blockchain thế nào cho doanh nghiệp Việt Nam?
Các tình huống phù hợp có chung đặc điểm: nhiều pháp nhân độc lập, không hoàn toàn tin nhau, cần chung một bản ghi và không muốn giao quyền giữ sổ cho một bên.
Ví dụ minh hoạ: một hiệp hội gồm năm nhà máy chế biến thuỷ sản, hai đơn vị kiểm nghiệm và một công ty vận tải lạnh muốn chia sẻ lô hàng và kết quả kiểm nghiệm. Mỗi bên chạy một nút. Đơn vị kiểm nghiệm được ghi kết quả; nhà máy chỉ đọc lô của mình; công ty vận tải ghi nhiệt độ. Không bên nào sửa được bản ghi của bên khác mà không để lại dấu vết. Bài blockchain doanh nghiệp phân tích thêm các mô hình triển khai này.
Nếu không muốn tự vận hành hạ tầng, bạn có thể thuê nền tảng dạng dịch vụ, nhưng cần hỏi kỹ ai nắm khoá quản trị và ai sở hữu chứng thư của mạng.
Dữ liệu cá nhân ghi thẳng lên sổ cái khó sửa hoặc xoá, trong khi chủ thể dữ liệu có quyền yêu cầu xoá, điều chỉnh. Với permissioned blockchain, cách thường dùng là lưu dữ liệu cá nhân ngoài chuỗi và chỉ ghi giá trị băm hoặc tham chiếu lên chuỗi. Hãy xác nhận cách làm cụ thể với bộ phận pháp chế.
Ưu điểm và nhược điểm
| Khía cạnh | Ưu điểm | Nhược điểm |
|---|---|---|
| Quyền riêng tư | Giới hạn người đọc, có kênh hoặc vùng dữ liệu riêng | Dữ liệu vẫn nằm trên máy của mọi thành viên trong kênh |
| Hiệu năng | Đồng thuận nhẹ, không cần đào coin, độ trễ dự đoán được hơn | Số nút ít, càng nhiều tổ chức ký thì càng chậm |
| Danh tính | Biết ai làm gì, truy trách nhiệm được | Không ẩn danh; phải quản lý vòng đời chứng thư |
| Quản trị | Nâng cấp và sửa luật nhanh hơn vì có nhóm quyết định | Rủi ro nhóm quản trị lạm quyền hoặc thông đồng |
| Minh bạch | Phù hợp quy định ngành cần kiểm soát truy cập | Bên ngoài khó tự kiểm chứng; Oracle nêu rõ hạn chế về phi tập trung |
Permissioned khác permissionless thế nào?
| Tiêu chí | Permissioned | Permissionless |
|---|---|---|
| Gia nhập | Cần được duyệt | Ai cũng gia nhập |
| Danh tính | Được xác thực, biết rõ | Thường ẩn danh bằng địa chỉ ví |
| Đồng thuận | Raft, BFT, uỷ quyền xác nhận | PoW, PoS |
| Quản trị | Nhóm thành viên quyết định | Cộng đồng, nhiều bên cùng tác động |
| Chống kiểm duyệt | Thấp hơn | Cao hơn |
| Đơn vị giá trị | Không bắt buộc có coin | Thường cần coin trả phí hoặc làm cọc |
| Ví dụ | Hyperledger Fabric, Besu, Quorum | Bitcoin, Ethereum |
Hai nhóm này khác nhau ở cách trả lời câu hỏi “ai được tin”. Mạng công khai tránh phải tin một ai bằng cách tốn chi phí tính toán hoặc vốn cọc, xem Proof of Stake. Mạng permissioned chấp nhận tin một tập thành viên đã biết, thường kèm hợp đồng pháp lý giữa họ. Cơ chế dựa trên nhóm người xác nhận được duyệt còn có Proof of Authority.
Bạn cũng cần phân biệt với cơ sở dữ liệu thông thường. Nếu chỉ một tổ chức giữ sổ và tin chính mình, cơ sở dữ liệu thường rẻ và nhanh hơn, xem blockchain khác database.
Khi nào nên và không nên chọn permissioned?
Nên cân nhắc nếu bạn gặp đủ các dấu hiệu sau:
- Có từ ba tổ chức độc lập trở lên cùng ghi vào một bộ dữ liệu, và không ai muốn làm “chủ sổ” duy nhất.
- Các bên đã ký thoả thuận về quy tắc ghi và giải quyết tranh chấp, nên danh tính thành viên là điều kiện sẵn có.
- Có quy định hoặc điều khoản hợp đồng yêu cầu hạn chế người xem dữ liệu.
Không nên nếu:
- Chỉ một đơn vị ghi và quản lý dữ liệu; một cơ sở dữ liệu có nhật ký kiểm toán đã đủ.
- Bạn cần người dùng đại chúng tự kiểm chứng mà không xin phép ai, ví dụ phát hành tài sản cho công chúng.
- Các bên chưa thống nhất được ai chịu chi phí vận hành nút và ai quyết định khi có tranh chấp. Nhóm quản trị yếu sẽ làm mạng permissioned thành điểm lỗi mới.
Lưu ý thêm về chi phí: mạng permissioned không có phí gas công khai, nhưng chi phí chuyển sang vận hành nút, quản lý chứng thư, nâng cấp phiên bản và đội kỹ thuật hiểu nền tảng. Do thị trường nền tảng thay đổi nhanh, hãy kiểm tra tình trạng bảo trì của dự án trước khi chọn.
Câu hỏi thường gặp
Permissioned blockchain có phải là blockchain riêng tư không?
Không hoàn toàn. Permissioned nói về việc ai được tham gia và làm gì. Một mạng có thể cho công chúng đọc nhưng chỉ cho thành viên được duyệt ghi. Private và consortium là cách gọi theo người sở hữu mạng, một cá nhân hay một nhóm, và hay bị dùng lẫn trong tài liệu.
Permissioned blockchain có bất biến không?
Về nguyên tắc dữ liệu vẫn được liên kết bằng băm nên sửa đổi để lại dấu vết. Tuy nhiên nếu nhóm quản trị đủ quyền hoặc đủ số nút thông đồng, họ có thể đồng ý viết lại sổ. Mức bất biến vì thế phụ thuộc vào quản trị, không chỉ vào kỹ thuật.
Có cần coin hoặc token để chạy mạng permissioned không?
Không bắt buộc. Việc xác nhận khối do các nút được duyệt đảm nhiệm, không cần đào hay đặt cọc. Mạng vẫn có thể phát hành tài sản số riêng trong phạm vi nghiệp vụ nếu các bên muốn.
Hyperledger Fabric có phải là permissioned blockchain duy nhất?
Không. Fabric chỉ là ví dụ phổ biến. Hyperledger Besu và ConsenSys Quorum, vốn dựa trên Ethereum, cũng cho phép dựng mạng có cấp phép. Mỗi nền tảng khác nhau về ngôn ngữ hợp đồng, đồng thuận và mô hình riêng tư.
Mạng permissioned có an toàn hơn mạng công khai không?
Mỗi loại đối mặt rủi ro khác nhau. Mạng permissioned giảm nguy cơ bị người lạ tham gia, nhưng rủi ro chuyển sang khoá quản trị bị lộ, chứng thư không được thu hồi kịp và thành viên có đặc quyền lạm dụng. Với mạng công khai, rủi ro thiên về tấn công kinh tế và lỗi hợp đồng thông minh.
Mạng permissioned nên dùng đồng thuận nào?
Phụ thuộc mức tin cậy giữa các thành viên. Nếu các bên chỉ lo nút sập, thuật toán chịu lỗi dừng như Raft là đủ. Nếu lo có bên gian lận, cần đồng thuận chịu lỗi Byzantine như PBFT hoặc SmartBFT trong Fabric v3. Mức bảo vệ cao hơn thì phải trả giá bằng thông lượng và độ phức tạp.
Đọc thêm tin tức, phân tích về AI, blockchain và chuyển đổi số trên trang tin công nghệ VBPO, hoặc các bài khác trong chuyên mục Blockchain cơ bản.