
Trả lời nhanh: Lỗ hổng smart contract thường gặp gồm lỗi kiểm soát truy cập, reentrancy (gọi lại hàm trước khi cập nhật số dư), thao túng oracle, lỗi logic và số học, front-running, từ chối dịch vụ do giới hạn gas, nâng cấp proxy sai cách và lộ khoá quản trị. Nhóm gây thiệt hại lớn nhất năm 2025 là kiểm soát truy cập.
Điểm chính
- Theo OWASP Smart Contract Top 10 (bản 2025), lỗi kiểm soát truy cập gây thiệt hại khoảng 953,2 triệu USD, cao hơn hẳn reentrancy (35,7 triệu USD).
- Mã đã triển khai gần như không sửa được, nên lỗi phải được chặn trước khi lên mạng chính.
- Nhiều vụ mất tiền lớn không nằm ở dòng mã Solidity mà ở khoá ký, giao diện ký và dữ liệu giá bên ngoài.
- Kiểm toán (audit) giảm rủi ro nhưng không bảo đảm an toàn tuyệt đối.
- Bài chỉ nói về nhận diện và phòng chống, không hướng dẫn tấn công.
Mục lục
- Vì sao lỗi smart contract đắt hơn lỗi phần mềm thông thường?
- Lỗ hổng nào gây mất tiền nhiều nhất?
- 1. Lỗi kiểm soát truy cập (access control) là gì?
- 2. Reentrancy hoạt động thế nào và chặn ra sao?
- 3. Thao túng oracle và flash loan nguy hiểm ở đâu?
- 4. Lỗi logic và số học gồm những gì?
- 5. Front-running và từ chối dịch vụ do gas
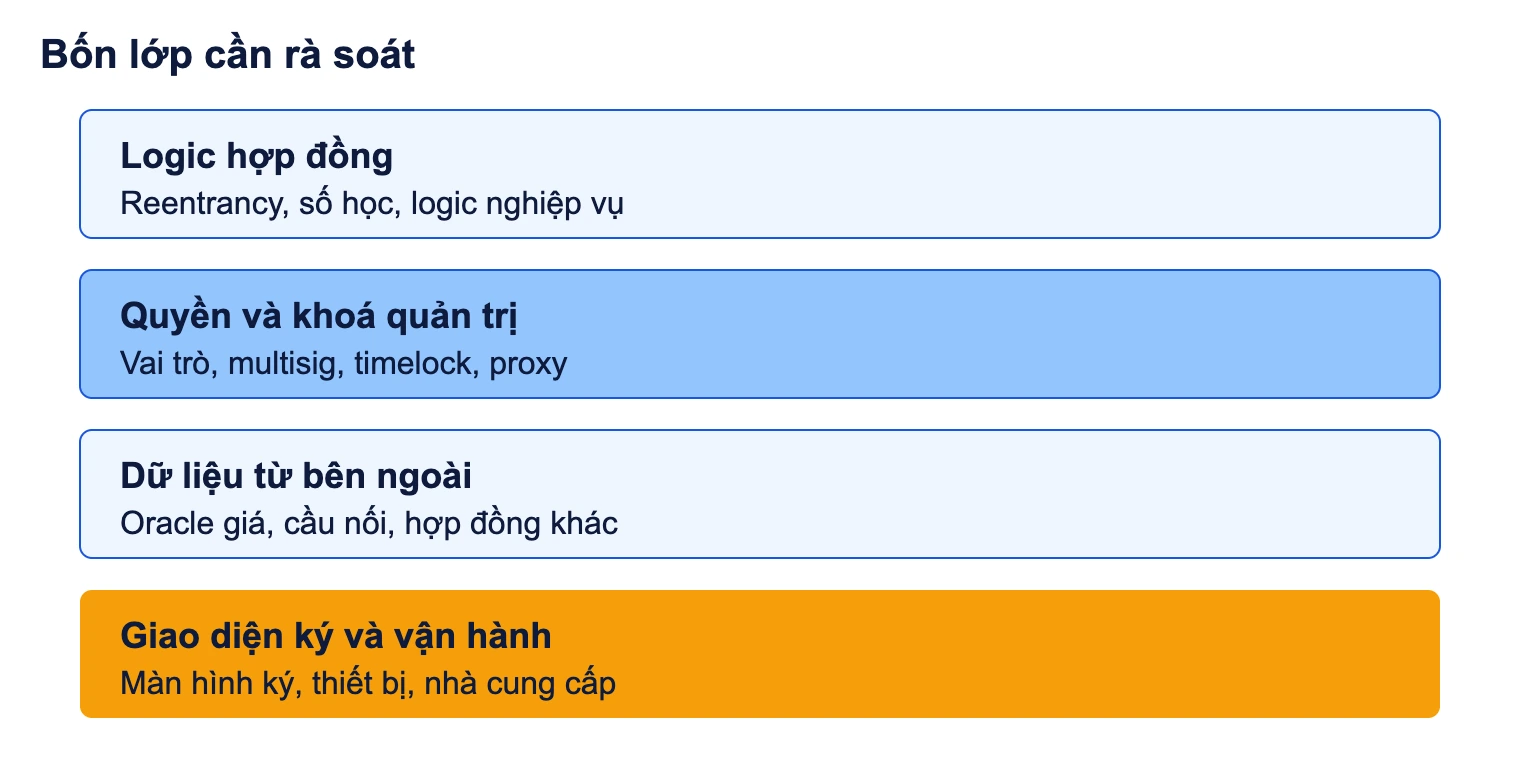
- 6. Nâng cấp proxy và lộ khoá quản trị: lỗi nằm ngoài mã
- 7. Cầu nối và hợp đồng phụ thuộc bên thứ ba
- Bảng nhận diện nhanh các nhóm lỗ hổng
- Checklist rà soát trước khi triển khai
- Lỗi thường gặp khi tự rà soát và cách xử lý
- Doanh nghiệp Việt Nam cần lưu ý gì khi thuê viết hoặc dùng hợp đồng thông minh?
- Câu hỏi thường gặp
Bài này dành cho người đang viết, thuê viết hoặc duyệt một hợp đồng thông minh. Nó cũng dành cho quản lý cần hiểu vì sao đội kỹ thuật đòi thêm thời gian rà soát. Nếu bạn chưa nắm khái niệm cơ bản, hãy đọc trước bài giới thiệu hợp đồng thông minh. Ở đây chúng ta đi thẳng vào từng nhóm lỗi, dấu hiệu nhận ra và cách chặn.
Vì sao lỗi smart contract đắt hơn lỗi phần mềm thông thường?
Ba đặc tính cùng lúc tạo ra mức thiệt hại này:
- Mã công khai. Ai cũng đọc được bytecode, và thường cả mã nguồn đã xác minh trên trình khám phá khối.
- Mã giữ tiền thật. Một hàm sai quyền có thể rút cạn quỹ trong một giao dịch.
- Giao dịch không đảo ngược. Không có bộ phận nào hoàn tiền. Theo báo cáo Hack3d quý I/2025 của CertiK (do một bài phân tích trích lại), chỉ khoảng 0,38% số tiền bị lấy được thu hồi, so với khoảng 42% quý trước.
Với mạng tương thích EVM, hợp đồng chạy trên máy ảo EVM và trạng thái được ghi vĩnh viễn trên chuỗi. Vì vậy quy trình “phát hành rồi vá” của phần mềm web không áp dụng được. Bạn phải thiết kế đường nâng cấp hoặc cơ chế dừng khẩn cấp từ đầu, và bản thân các cơ chế đó cũng là nguồn lỗi (xem mục 6).
Lỗ hổng nào gây mất tiền nhiều nhất?
Theo OWASP Smart Contract Top 10 bản 2025, 149 sự cố được phân tích gây tổng thiệt hại hơn 1,42 tỷ USD. Phân bổ theo nhóm như sau: kiểm soát truy cập 953,2 triệu USD, lỗi logic 63,8 triệu USD, reentrancy 35,7 triệu USD, flash loan 33,8 triệu USD. Số liệu này lấy từ bài tổng hợp đầu năm 2026 của một đơn vị bảo mật.
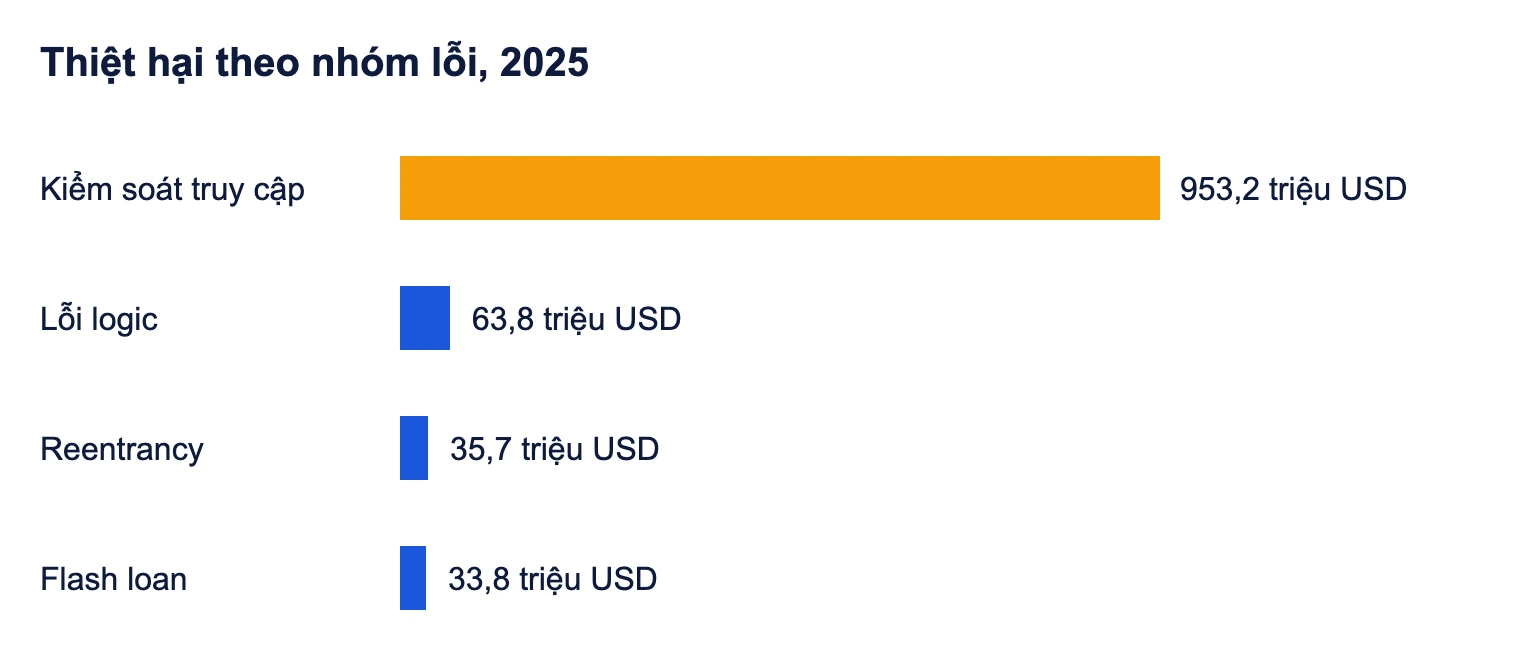
Bài học từ biểu đồ: những lỗi “mang tên nổi tiếng” như reentrancy không phải nơi mất nhiều tiền nhất. Lỗi phổ thông và nhàm chán, như quên giới hạn ai được gọi hàm nhạy cảm, mới là nơi cần dồn thời gian rà soát.
1. Lỗi kiểm soát truy cập (access control) là gì?
Hàm nhạy cảm như đúc token, rút quỹ, đổi chủ sở hữu, đổi địa chỉ oracle hoặc nâng cấp logic lại cho phép người không có quyền gọi. Lỗi này thường rơi vào bốn dạng:
- Hàm để chế độ hiển thị public hoặc external mà thiếu điều kiện kiểm tra người gọi (ví dụ thiếu onlyOwner hoặc kiểm tra vai trò).
- Hàm khởi tạo (initializer) trong hợp đồng proxy chưa bị khoá, nên ai gọi trước sẽ trở thành chủ sở hữu.
- Vai trò quản trị gom về một địa chỉ duy nhất, không tách người đúc token, người tạm dừng và người nâng cấp.
- Kiểm tra quyền bằng địa chỉ gốc của giao dịch thay vì người gọi trực tiếp, khiến hợp đồng trung gian bị lợi dụng.
Một ví dụ có thật: một dự án token bị mất thanh khoản vì hàm đốt token để public, ai cũng đốt được token trong pool, làm lệch giá rồi rút ETH. Đây là một trong các vụ được Hacken liệt kê trong bài phân tích lỗ hổng.
Cách chặn: lập bảng “hàm – ai được gọi – hệ quả nếu sai” cho mọi hàm có thể thay đổi trạng thái. Dùng thư viện kiểm soát vai trò đã được kiểm chứng thay vì tự viết. Khoá hàm khởi tạo ngay khi triển khai. Đặt các quyền nâng cấp sau ví đa chữ ký (multisig) và có độ trễ (timelock).
2. Reentrancy hoạt động thế nào và chặn ra sao?
Reentrancy xảy ra khi hợp đồng gửi tiền hoặc gọi hợp đồng ngoài trước khi cập nhật sổ sách nội bộ. Bên nhận có thể là hợp đồng, và nó gọi ngược vào đúng hàm rút khi số dư vẫn còn nguyên. Vụ The DAO năm 2016 là ví dụ kinh điển: theo tài liệu của Phòng thí nghiệm InSecLab (UIT), khoảng 3,6 triệu ETH bị chiếm. Bạn có thể đọc bối cảnh vụ này trong bài về DAO và vụ The DAO.
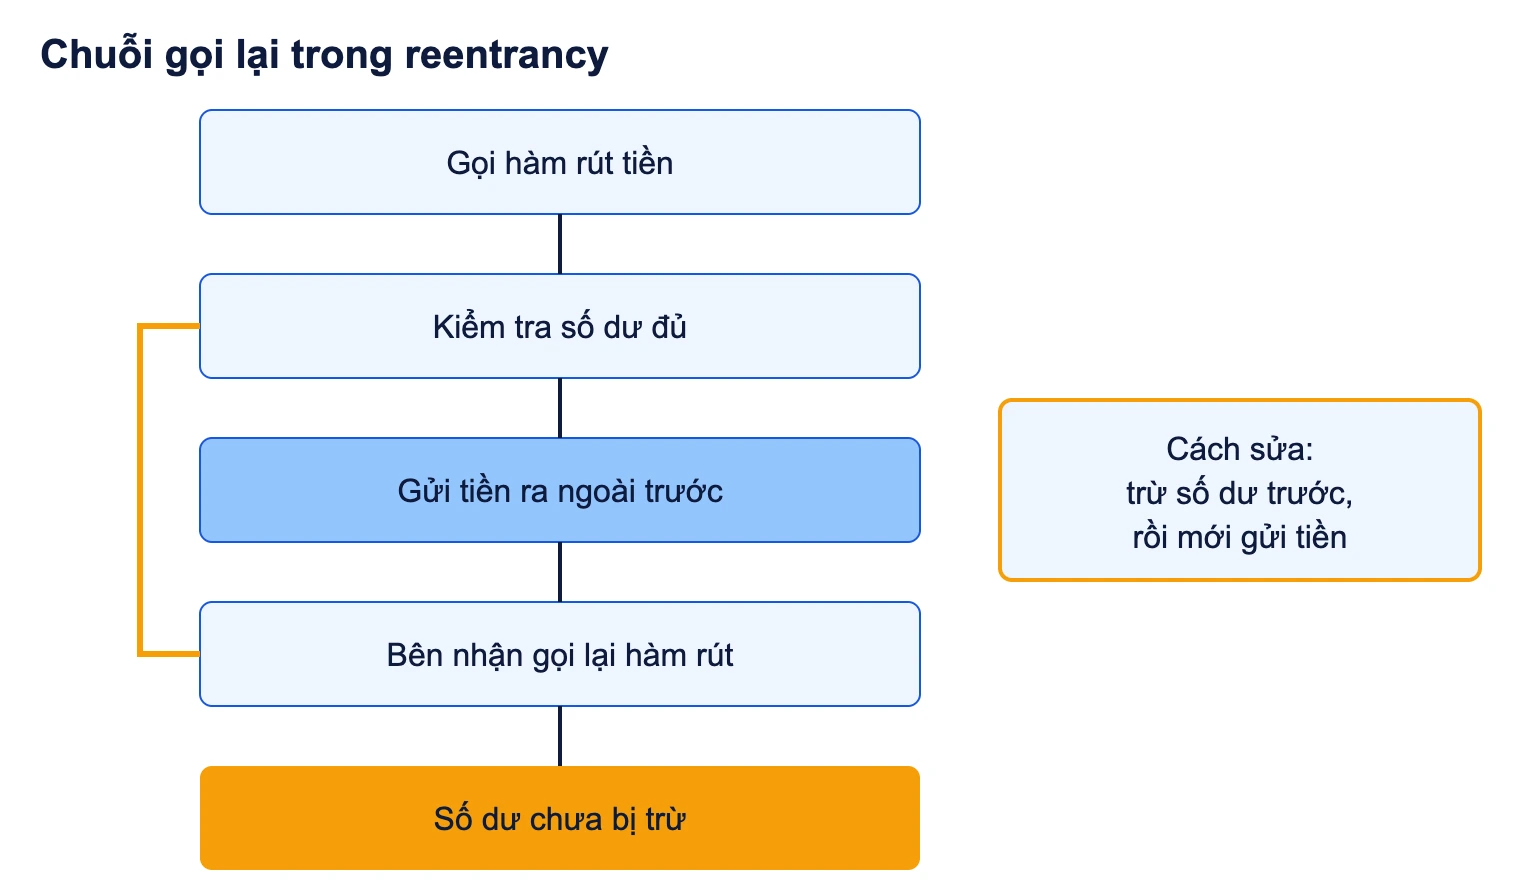
Có ba lớp phòng thủ, nên dùng chồng lên nhau:
- Theo mẫu checks-effects-interactions: kiểm tra điều kiện, cập nhật trạng thái, và chỉ gọi bên ngoài ở cuối hàm.
- Thêm khoá chống vào lại (reentrancy guard) cho các hàm chuyển giá trị.
- Xem mọi lệnh gọi ra ngoài là không đáng tin, kể cả khi địa chỉ đích là token “chuẩn”. Một số tiêu chuẩn token có hàm móc (hook) chạy mã của bên nhận.
Lưu ý reentrancy không chỉ xảy ra trong một hàm. Dạng chéo hàm và chéo hợp đồng xảy ra khi hai hàm dùng chung một biến trạng thái và hàm thứ hai bị gọi lúc hàm thứ nhất đang dở. Theo bài tổng hợp đầu năm 2026, GMX V1 mất khoảng 40 triệu USD vì một lỗi thuộc họ này.
3. Thao túng oracle và flash loan nguy hiểm ở đâu?
Hợp đồng không tự biết giá thị trường. Nó đọc từ một nguồn bên ngoài. Nếu nguồn đó là giá tức thời của một pool thanh khoản nhỏ, kẻ tấn công vay một khoản lớn không thế chấp (flash loan), đẩy giá lệch trong cùng một giao dịch, để hợp đồng định giá sai tài sản thế chấp, rồi trả khoản vay ngay trong khối đó. Hacken ghi nhận 10 vụ flash loan nổi bật trong quý I/2024 với tổng thiệt hại khoảng 33 triệu USD.
Vụ gần đây hơn: theo một bài tổng hợp về bảo mật DeFi, Makina Finance mất khoảng 1.299 ETH (khoảng 4 triệu USD) vào tháng 1/2026 do thao túng oracle bằng khoản vay chớp nhoáng. Cơ chế cấp dữ liệu ngoài chuỗi được giải thích trong bài về oracle blockchain.
Dấu hiệu rủi ro khi duyệt mã:
- Giá lấy từ một pool duy nhất, trong cùng khối.
- Không có giá trung bình theo thời gian hoặc nguồn dự phòng.
- Không kiểm tra dữ liệu cũ (thời điểm cập nhật lần cuối) hoặc giá bằng 0.
- Không có giới hạn biên độ thay đổi giá cho phép trong một khối.
4. Lỗi logic và số học gồm những gì?
Đây là nhóm “mã chạy đúng cú pháp nhưng sai nghiệp vụ”. Một số dạng thường gặp:
- Tràn số (overflow, underflow). Từ Solidity 0.8, trình biên dịch tự kiểm tra và báo lỗi khi tràn. Tuy vậy các khối mã bọc trong unchecked, hoặc phép toán bit và dịch bit viết thủ công, vẫn có thể sai. Theo bài tổng hợp đầu năm 2026, Cetus Protocol mất 223 triệu USD trong khoảng 15 phút vì lỗi kiểm tra tràn trong logic thanh khoản tập trung.
- Làm tròn. Số nguyên không có phần thập phân, nên chia luôn làm tròn xuống. Nếu hướng làm tròn lệch có lợi cho người dùng, lặp lại nhiều lần sẽ rút dần quỹ. Cũng theo bài tổng hợp trên, Balancer mất khoảng 120 triệu USD vào tháng 11/2025 vì lỗi hướng làm tròn.
- Chia trước nhân sau. Chia trước làm mất độ chính xác. Hãy nhân trước rồi chia, hoặc dùng số chấm cố định có độ chính xác cao.
- Phát hành hai lần (double mint). Cùng một chứng từ hoặc thông điệp được xử lý hai lần vì không đánh dấu đã dùng.
Cách phát hiện hiệu quả nhất là kiểm thử dựa trên tính chất bất biến (invariant testing): bạn viết điều luôn phải đúng, ví dụ “tổng số dư người dùng không vượt quá tổng tài sản đang giữ”, rồi để công cụ fuzz thử hàng triệu chuỗi gọi hàm ngẫu nhiên để tìm chỗ vi phạm. Ngôn ngữ và đặc điểm biên dịch ảnh hưởng đến loại lỗi này, bạn có thể xem thêm trong bài về Solidity.
5. Front-running và từ chối dịch vụ do gas
Front-running (chạy trước giao dịch)
Giao dịch chưa xác nhận nằm công khai trong hàng đợi. Bot đọc thấy giao dịch có lợi và gửi giao dịch của mình với phí cao hơn để được xếp trước. Dạng phổ biến là “sandwich”: bot mua trước và bán sau giao dịch của bạn, ăn chênh lệch do trượt giá. Khái niệm hàng đợi này nằm trong bài về mempool. Cách giảm: đặt mức trượt giá tối đa chặt, có hạn chót cho giao dịch, dùng mô hình cam kết rồi tiết lộ (commit-reveal) cho các hoạt động nhạy cảm về thứ tự, hoặc gửi qua kênh giao dịch riêng.
Từ chối dịch vụ do giới hạn gas
Một vòng lặp chạy qua danh sách người dùng không giới hạn sẽ tốn gas tăng dần, đến lúc vượt giới hạn khối và hàm không bao giờ chạy được nữa. Tiền kẹt vĩnh viễn dù không ai tấn công. Một biến thể khác: hàm gửi tiền đến cả danh sách, chỉ cần một địa chỉ từ chối nhận là cả đợt phát thất bại. Hướng xử lý là chia lô, hoặc để người nhận tự rút (kiểu pull) thay vì hợp đồng đẩy tiền (kiểu push).
6. Nâng cấp proxy và lộ khoá quản trị: lỗi nằm ngoài mã
Nhiều hợp đồng dùng mẫu proxy để đổi logic sau triển khai. Mẫu này bổ sung nhóm rủi ro riêng:
- Bố cục lưu trữ (storage layout) của bản mới không khớp bản cũ, làm biến bị ghi đè sai chỗ.
- Hợp đồng logic chưa khởi tạo hoặc chưa khoá, bị người lạ chiếm quyền.
- Quyền nâng cấp nằm trong một khoá cá nhân. Theo bài tổng hợp đầu năm 2026, vụ UPCX mất khoảng 70 triệu USD khi khoá có đặc quyền bị chiếm và dùng để nâng cấp hợp đồng độc hại.
Bài học lớn nhất về yếu tố con người đến từ vụ Bybit tháng 2/2025, với khoảng 1,45 tỷ USD, lớn nhất quý I/2025 theo CertiK. Theo kết luận điều tra của Sygnia và NCC Group được một bài phân tích trích lại, hợp đồng Safe không có lỗ hổng. Kẻ tấn công xâm nhập giao diện mà những người ký sử dụng, khiến một giao dịch độc hại hiển thị như giao dịch bình thường và được phê duyệt. Vì vậy “mã sạch” chưa phải “hệ thống an toàn”. Nếu bạn quản lý quỹ của công ty, hãy xem cách bảo vệ khoá ở bài về khoá riêng và khoá công khai.
7. Cầu nối và hợp đồng phụ thuộc bên thứ ba
Hợp đồng càng gọi nhiều hợp đồng khác càng thừa hưởng lỗi của chúng. Cầu nối liên chuỗi đặc biệt rủi ro vì giữ khối lượng lớn tài sản bị khoá và phụ thuộc vào xác minh thông điệp giữa hai chuỗi. Một bài tổng hợp trích dẫn Kelp DAO mất khoảng 293 triệu USD vào tháng 4/2026, được mô tả là vụ lớn nhất năm. Cơ chế cầu nối và các mô hình tin cậy được giải thích ở bài về cross-chain bridge. Khi tích hợp, hãy ghi rõ giả định: bạn tin ai, tin đến mức nào, và điều gì xảy ra nếu bên đó ngừng hoạt động hoặc bị chiếm quyền.
Bảng nhận diện nhanh các nhóm lỗ hổng
| Nhóm lỗi | Dấu hiệu trong mã hoặc thiết kế | Biện pháp chính |
|---|---|---|
| Kiểm soát truy cập | Hàm nhạy cảm không kiểm tra người gọi; một địa chỉ giữ mọi quyền | Bảng quyền theo hàm, vai trò tách biệt, multisig, timelock |
| Reentrancy | Gọi ra ngoài trước khi cập nhật số dư | Checks-effects-interactions, reentrancy guard |
| Thao túng oracle | Lấy giá tức thời từ một pool | Giá trung bình theo thời gian, nhiều nguồn, kiểm tra dữ liệu cũ |
| Logic và số học | Khối unchecked, làm tròn lệch, chia trước nhân sau | Invariant test, fuzzing, rà soát phép toán |
| Front-running | Kết quả phụ thuộc thứ tự giao dịch, không có giới hạn trượt giá | Giới hạn trượt giá, hạn chót, commit-reveal |
| DoS do gas | Vòng lặp trên danh sách không giới hạn; đẩy tiền hàng loạt | Chia lô, mô hình người nhận tự rút |
| Nâng cấp proxy | Đổi bố cục lưu trữ, initializer để hở | Kiểm tra tương thích lưu trữ, khoá initializer |
| Lộ khoá quản trị | Khoá nâng cấp nằm trên một thiết bị, ký không kiểm tra nội dung | Ví phần cứng, multisig, xem lại dữ liệu giao dịch bằng công cụ độc lập |
Checklist rà soát trước khi triển khai
Dùng danh sách này cho cả hợp đồng tự viết lẫn hợp đồng mua ngoài:
- Liệt kê hàm có thể đổi trạng thái và ghi bên cạnh ai được phép gọi. Hàm nào chưa ghi được là hàm cần xem lại.
- Tìm mọi lệnh gọi ra ngoài (gửi ETH, gọi hàm hợp đồng khác, chuyển token). Kiểm tra trạng thái đã cập nhật trước lệnh gọi chưa.
- Đánh dấu nguồn dữ liệu bên ngoài và kiểm tra giá có thể bị đẩy lệch trong một giao dịch không.
- Soát từng phép chia, làm tròn và khối unchecked. Với mỗi chỗ, ghi hướng làm tròn có lợi cho ai.
- Viết test tính chất bất biến và chạy fuzzing. Chỉ test “đường chạy đúng” là chưa đủ.
- Chạy công cụ phân tích tĩnh như Slither rồi xử lý từng cảnh báo. Theo một tổng quan học thuật về reentrancy, công cụ chỉ giải quyết một phần vấn đề và yếu với kiểu tấn công mới, nên kết quả phải được người đọc lại.
- Thử trên mạng thử nghiệm theo hướng dẫn ở bài về mainnet và testnet, gồm cả kịch bản nâng cấp và dừng khẩn cấp.
- Thuê kiểm toán độc lập và đọc kỹ phạm vi: kiểm toán chỉ bao phủ phiên bản mã và các hợp đồng được giao.
- Chuẩn bị kế hoạch ứng phó: ai có quyền tạm dừng, số liên lạc đội kiểm toán, cách thông báo người dùng.
Kiểm toán không phải bảo hành. Một hợp đồng đã qua kiểm toán vẫn có thể mất tiền vì sửa mã sau kiểm toán, vì phụ thuộc hợp đồng khác hoặc vì lộ khoá. Bài này chỉ cung cấp kiến thức phòng ngừa, không phải tư vấn đầu tư hay tài chính.
Lỗi thường gặp khi tự rà soát và cách xử lý
- Chỉ nhìn một hợp đồng. Lỗi hay nằm ở chỗ hai hợp đồng giao tiếp. Hãy vẽ sơ đồ các lệnh gọi giữa chúng.
- Tin vào thư viện mà không đọc phiên bản. Ghi cố định phiên bản và đọc ghi chú sửa lỗi của thư viện trước mỗi lần cập nhật.
- Test coverage cao nhưng không có test thất bại. Với mỗi hàm có kiểm tra quyền, phải có test chứng minh người lạ gọi thì bị từ chối.
- Triển khai bằng khoá cá nhân rồi quên chuyển quyền. Sau triển khai, chuyển quyền sở hữu sang multisig và kiểm tra lại trên trình khám phá khối.
- Dùng giao diện ký mà không xem dữ liệu thô. Với giao dịch giá trị lớn, so khớp địa chỉ đích và dữ liệu hàm bằng một công cụ độc lập trước khi bấm ký.
Doanh nghiệp Việt Nam cần lưu ý gì khi thuê viết hoặc dùng hợp đồng thông minh?
Nếu bạn thuê đội ngoài, hãy yêu cầu bàn giao kèm bộ test, báo cáo công cụ phân tích và bản mô tả quyền theo từng hàm, không chỉ mã nguồn. Nếu dùng hợp đồng của giao thức khác, hãy kiểm tra giao thức đó đã được kiểm toán chưa và ai giữ quyền nâng cấp. Với mạng riêng của doanh nghiệp, mô hình có kiểm soát thành viên làm giảm một số rủi ro như front-running công khai, nhưng không loại bỏ lỗi logic và lỗi quyền, như bạn có thể thấy khi so sánh ở bài về blockchain doanh nghiệp.
Câu hỏi thường gặp
Lỗ hổng smart contract nào phổ biến nhất hiện nay?
Theo OWASP Smart Contract Top 10 bản 2025, kiểm soát truy cập đứng đầu về thiệt hại, khoảng 953,2 triệu USD. Reentrancy, lỗi logic, thao túng oracle và flash loan theo sau với mức thấp hơn nhiều. Thứ tự này thay đổi theo năm và theo cách thống kê, nên hãy xem đây là xu hướng, không phải bảng xếp hạng cố định.
Smart contract đã triển khai có sửa được lỗi không?
Mã trên chuỗi không thể sửa trực tiếp. Nếu hợp đồng được thiết kế dạng proxy, đội phát triển có thể trỏ sang logic mới, nhưng việc này cần quyền nâng cấp và mang rủi ro riêng như lệch bố cục lưu trữ hoặc lộ khoá. Hợp đồng không có đường nâng cấp thì phải triển khai bản mới và di chuyển tài sản.
Hợp đồng viết bằng Solidity 0.8 trở lên có còn bị tràn số không?
Từ phiên bản 0.8, phép cộng, trừ, nhân thông thường tự báo lỗi khi tràn. Tuy nhiên lỗi vẫn xảy ra trong khối unchecked, các phép dịch bit và logic toán học viết thủ công, như vụ Cetus năm 2025 theo bài tổng hợp đã nêu. Vì vậy vẫn phải rà soát phép toán.
Có công cụ nào tự tìm được hết lỗ hổng không?
Không. Công cụ phân tích tĩnh và fuzzing phát hiện tốt các mẫu lỗi đã biết, nhưng lỗi logic nghiệp vụ thường cần người hiểu mục đích của giao thức. Một tổng quan học thuật về reentrancy cũng kết luận các công cụ chỉ xử lý một phần và yếu trước kiểu tấn công mới.
Hợp đồng đã được kiểm toán thì có an toàn không?
Kiểm toán giảm rủi ro nhưng không loại bỏ. Báo cáo chỉ đúng với phiên bản mã và phạm vi đã duyệt. Các vụ như Bybit cho thấy thiệt hại có thể đến từ giao diện ký chứ không từ mã hợp đồng, nên bên cạnh kiểm toán còn cần quản lý khoá và quy trình ký.
Người dùng bình thường nhận biết hợp đồng rủi ro bằng cách nào?
Có thể kiểm tra trên trình khám phá khối xem mã nguồn đã được xác minh chưa, ai giữ quyền quản trị, có nâng cấp được không và có timelock không. Những điều này không chứng minh hợp đồng an toàn, nhưng thiếu chúng là dấu hiệu cần thận trọng. Nội dung trên mang tính kiến thức, không phải khuyến nghị đầu tư.
Bài viết thuộc chuyên mục Blockchain cơ bản trên trang tin công nghệ VBPO, trang tin tức và kiến thức công nghệ cho doanh nghiệp Việt Nam về AI, dữ liệu, blockchain, chuyển đổi số và tự động hoá.