Trả lời nhanh: Interoperability blockchain (khả năng tương tác) là năng lực để các blockchain độc lập, vốn có quy tắc và cơ chế xác thực riêng, trao đổi thông điệp, dữ liệu và tài sản mà người dùng không phải dựa vào một bên trung gian tin cậy. Điểm khó nhất là chuỗi đích tin vào điều gì khi nhận thông tin từ chuỗi khác.
Điểm chính
- Mỗi blockchain là một “ốc đảo” có sổ cái riêng; không chuỗi nào tự đọc được trạng thái của chuỗi khác.
- Tương tác có ba lớp: chuyển tài sản, truyền thông điệp, gọi hợp đồng chéo chuỗi.
- Cách các giải pháp khác nhau nhất là mô hình xác minh: light client, nhóm validator ngoài, oracle, hay ví đa chữ ký.
- Cầu nối chéo chuỗi từng là điểm bị tấn công nhiều; mức an toàn phụ thuộc vào ai xác nhận thông điệp.
- Doanh nghiệp dùng chuỗi riêng cần xét tương tác ở mức dữ liệu và chuẩn, không nhất thiết phải chuyển token.
Mục lục
- Interoperability blockchain là gì, và vì sao cần?
- Cơ chế: chuỗi B tin vào điều gì khi nhận tin từ chuỗi A?
- Ba lớp tương tác: tài sản, thông điệp, hợp đồng
- Các mô hình xác minh: khác biệt thật sự nằm ở đâu?
- Chọn mô hình nào? Ma trận hai trục
- Ví dụ thực tế theo từng cách tiếp cận
- Khi nào doanh nghiệp Việt Nam cần quan tâm?
- Ưu điểm và nhược điểm
- Interoperability khác gì các khái niệm gần?
- Khi nào nên và không nên dựa vào tương tác chéo chuỗi?
- Câu hỏi thường gặp
Interoperability blockchain là gì, và vì sao cần?
Interoperability blockchain là khả năng hai hay nhiều mạng blockchain khác nhau giao tiếp được với nhau: gửi thông điệp, đọc dữ liệu, chuyển giá trị hoặc kích hoạt hợp đồng thông minh ở chuỗi khác. Tiếng Việt hay dịch là “khả năng tương tác” hoặc “tương tác chéo chuỗi”. Nếu cần nền tảng, bạn xem bài blockchain là gì và cách hoạt động.
Vấn đề bắt nguồn từ thiết kế. Mỗi chuỗi có sổ cái, cơ chế đồng thuận, định dạng giao dịch, chữ ký và quy tắc cuối cùng (finality) riêng. Theo các tài liệu tổng quan, mỗi mạng thường có quy tắc và cơ chế xác thực riêng, nên khó cộng tác và trao đổi thông tin, tài sản. Bitcoin không “biết” Ethereum tồn tại; một hợp đồng thông minh trên Ethereum không thể tự gọi API của chuỗi khác, cũng không thể tự biết một giao dịch bên chuỗi kia đã thật sự được xác nhận.
Hậu quả thực tế mà người dùng gặp:
- Phân mảnh thanh khoản: cùng một loại tài sản như USDC tồn tại trên nhiều chuỗi nhưng không tương tác trực tiếp, tạo ra các hồ thanh khoản nhỏ, tăng độ trượt giá.
- Ứng dụng bị khoá trong một chuỗi: nhà phát triển phải triển khai lại, kiểm toán lại cho từng chuỗi.
- Trải nghiệm rườm rà: người dùng phải có sẵn token phí gas của chuỗi đích mới thao tác tiếp được.
Cơ chế: chuỗi B tin vào điều gì khi nhận tin từ chuỗi A?
Đây là câu hỏi cốt lõi. Chuỗi B không thể tự chạy node của chuỗi A cho mọi nhu cầu, nên nó cần một “căn cứ để tin” (một số tài liệu gọi là basis for belief). Mọi giải pháp tương tác thực chất là câu trả lời khác nhau cho câu hỏi này: làm sao một blockchain xác minh được thông điệp từ mạng mà nó không kiểm soát.
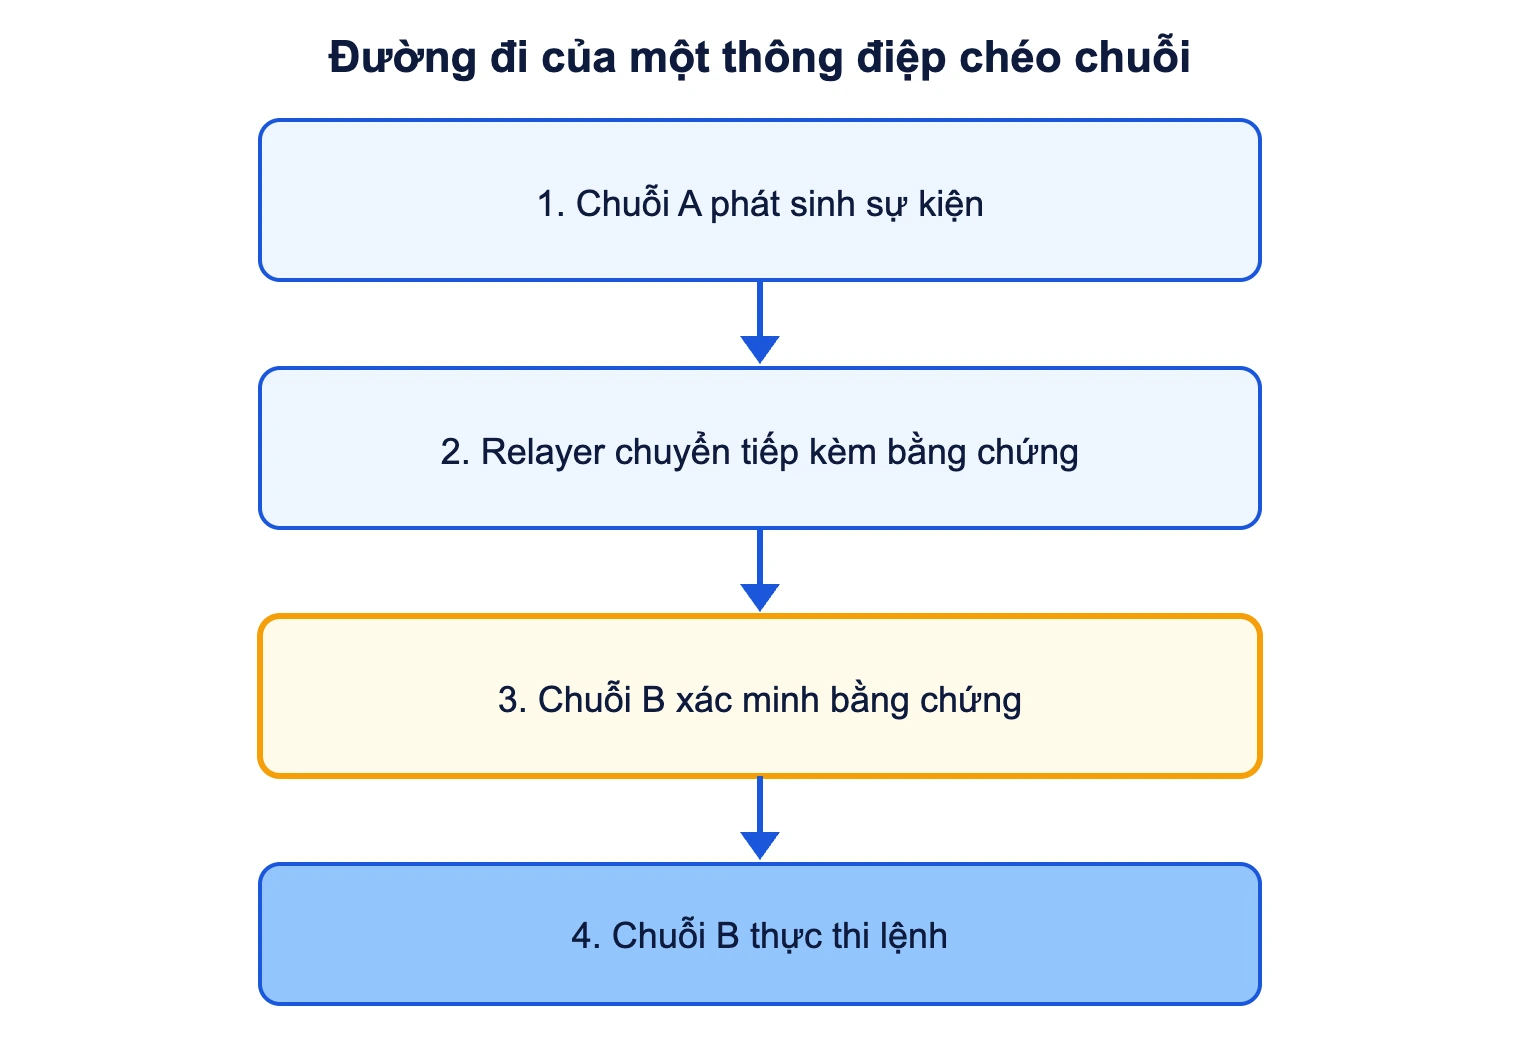
Quy trình chung gồm bốn bước: (1) người dùng hoặc hợp đồng ở chuỗi A phát sinh một sự kiện, ví dụ khoá token hoặc gửi lệnh; (2) một bên chuyển tiếp (relayer) lấy sự kiện đó cùng bằng chứng; (3) hợp đồng xác minh ở chuỗi B kiểm tra bằng chứng; (4) nếu hợp lệ, chuỗi B thực thi, ví dụ đúc token tương ứng hoặc chạy một hàm.
Ba lớp tương tác: tài sản, thông điệp, hợp đồng
Khi đọc tài liệu kỹ thuật, bạn sẽ thấy “interoperability” dùng cho ba việc khác nhau. Phân biệt chúng giúp tránh nhầm khi so sánh sản phẩm.
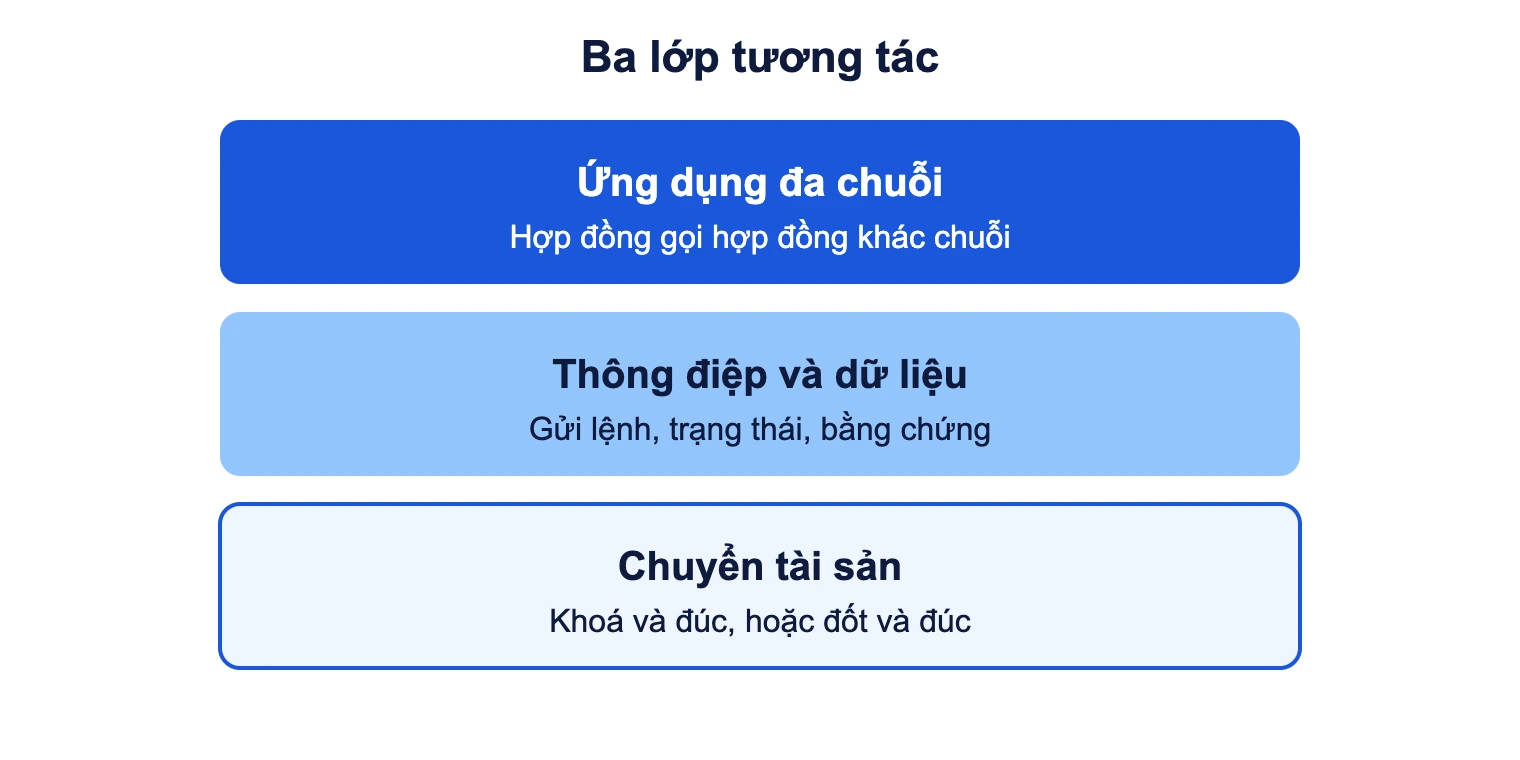
- Chuyển tài sản: dạng đơn giản nhất. Token bị khoá hoặc đốt ở chuỗi nguồn, một bản đại diện được đúc ở chuỗi đích. Đây là phần việc của cầu nối chéo chuỗi.
- Truyền thông điệp tổng quát: không chỉ token mà cả dữ liệu tuỳ ý. Trong IBC, gói tin đi kèm cam kết gói, xác nhận và thời hạn, để hệ thống biết điều gì đã gửi, đã nhận và phải làm gì nếu giao nhận thất bại.
- Gọi hợp đồng chéo chuỗi: hợp đồng ở chuỗi A kích hoạt hàm ở chuỗi B, ví dụ một ứng dụng cho vay đa chuỗi cập nhật tài sản thế chấp. Lớp này đòi hỏi nhiều nhất về xử lý lỗi: nếu một nửa giao dịch thành công, nửa kia thất bại thì sao?
Ngoài ba lớp, có thể phân biệt thêm tương tác về mặt ngữ nghĩa: hai hệ thống chuyển được dữ liệu nhưng có hiểu cùng định dạng và ý nghĩa của dữ liệu đó không. Với các chuỗi doanh nghiệp, lớp ngữ nghĩa thường khó hơn lớp kỹ thuật.
Các mô hình xác minh: khác biệt thật sự nằm ở đâu?
Bạn không nên so sánh giải pháp qua số chuỗi hỗ trợ hay tốc độ, mà qua câu hỏi: ai phải thông đồng thì thông điệp giả mới được chấp nhận? Có bốn mô hình chính.
1. Light client (xác minh bằng chính chuỗi)
Chuỗi đích chạy một “light client” của chuỗi nguồn: một bản rút gọn chỉ lưu tiêu đề khối và kiểm tra bằng chứng mật mã (thường là Merkle proof, xem bài Merkle tree). Giao thức IBC (Inter-Blockchain Communication) của hệ sinh thái Cosmos đi theo hướng này. Theo mô tả của một tài liệu tổng quan, thiết kế nhắm tới loại bỏ bên trung gian tin cậy bằng xác minh light client và bằng chứng mật mã, còn relayer chỉ vận chuyển gói tin. Nghĩa là relayer có thể chậm hay bỏ gói, nhưng không giả được nội dung. Đổi lại, cả hai chuỗi phải hỗ trợ cùng chuẩn, nên khó áp dụng cho chuỗi có kiến trúc khác.
2. Nhóm xác thực bên ngoài (external validators)
Một mạng validator riêng, như Axelar, hoặc bộ xác minh do ứng dụng chọn, như DVN trong LayerZero, ký xác nhận rằng sự kiện đã xảy ra. Chuỗi đích tin vào đa số chữ ký của nhóm này. Ưu điểm là kết nối được nhiều loại chuỗi. Nhược điểm là mức an toàn bằng mức an toàn của nhóm ký. Một nguồn tổng hợp cho biết LayerZero cho phép nhà phát triển yêu cầu mức xác minh khác nhau, ví dụ một bộ xác minh nhanh cho giao dịch nhỏ và nhiều bên độc lập cho khoản lớn. Tức là an toàn là một lựa chọn cấu hình, và cấu hình yếu là rủi ro.
3. Mạng oracle kèm lớp giám sát
Chainlink CCIP dựa trên hạ tầng oracle. Nó là hệ thống truyền thông điệp, chuyển token và dữ liệu chéo chuỗi, và theo một số mô tả có thêm một mạng quản trị rủi ro độc lập để tạm dừng khi phát hiện bất thường. Cách này nhắm tới nhu cầu của tổ chức tài chính và token hoá tài sản thực, nhưng vẫn là mô hình “tin một nhóm nút” chứ không phải xác minh trực tiếp trạng thái chuỗi nguồn.
4. Ví đa chữ ký hoặc bên giữ tài sản
Mô hình cầu nối đơn giản nhất: một nhóm nhỏ giữ khoá của kho tài sản bị khoá. Nhanh để xây, nhưng nếu một số khoá bị chiếm thì toàn bộ tài sản đang khoá bị rút. Các vụ tấn công cầu nối lớn năm 2022 như Ronin và Wormhole cho thấy rủi ro này; bạn nên đọc phần phân tích riêng ở bài về cầu nối.
| Mô hình | Ví dụ | Căn cứ để chuỗi đích tin | Điểm yếu điển hình |
|---|---|---|---|
| Light client | Cosmos IBC | Bằng chứng mật mã về khối chuỗi nguồn | Cần cả hai chuỗi hỗ trợ chuẩn; chi phí xác minh |
| Validator ngoài | Axelar, LayerZero, Hyperlane | Chữ ký của nhóm xác minh | Nhóm ký bị chiếm hoặc cấu hình xác minh quá lỏng |
| Mạng oracle | Chainlink CCIP | Đồng thuận của mạng oracle, thêm lớp giám sát | Phụ thuộc vào mạng nút và quy tắc vận hành |
| Ví đa chữ ký | Nhiều cầu nối đời đầu | Một nhóm nhỏ giữ khoá | Mất vài khoá là mất kho tài sản |
Một tài liệu so sánh cũng nhấn mạnh rằng các giao thức này không dùng chung một mô hình tin cậy nhưng cùng trả lời một câu hỏi nền tảng. Vì danh sách sản phẩm và thị phần thay đổi nhanh, bài này chỉ dùng chúng làm ví dụ cho từng mô hình, không xếp hạng.
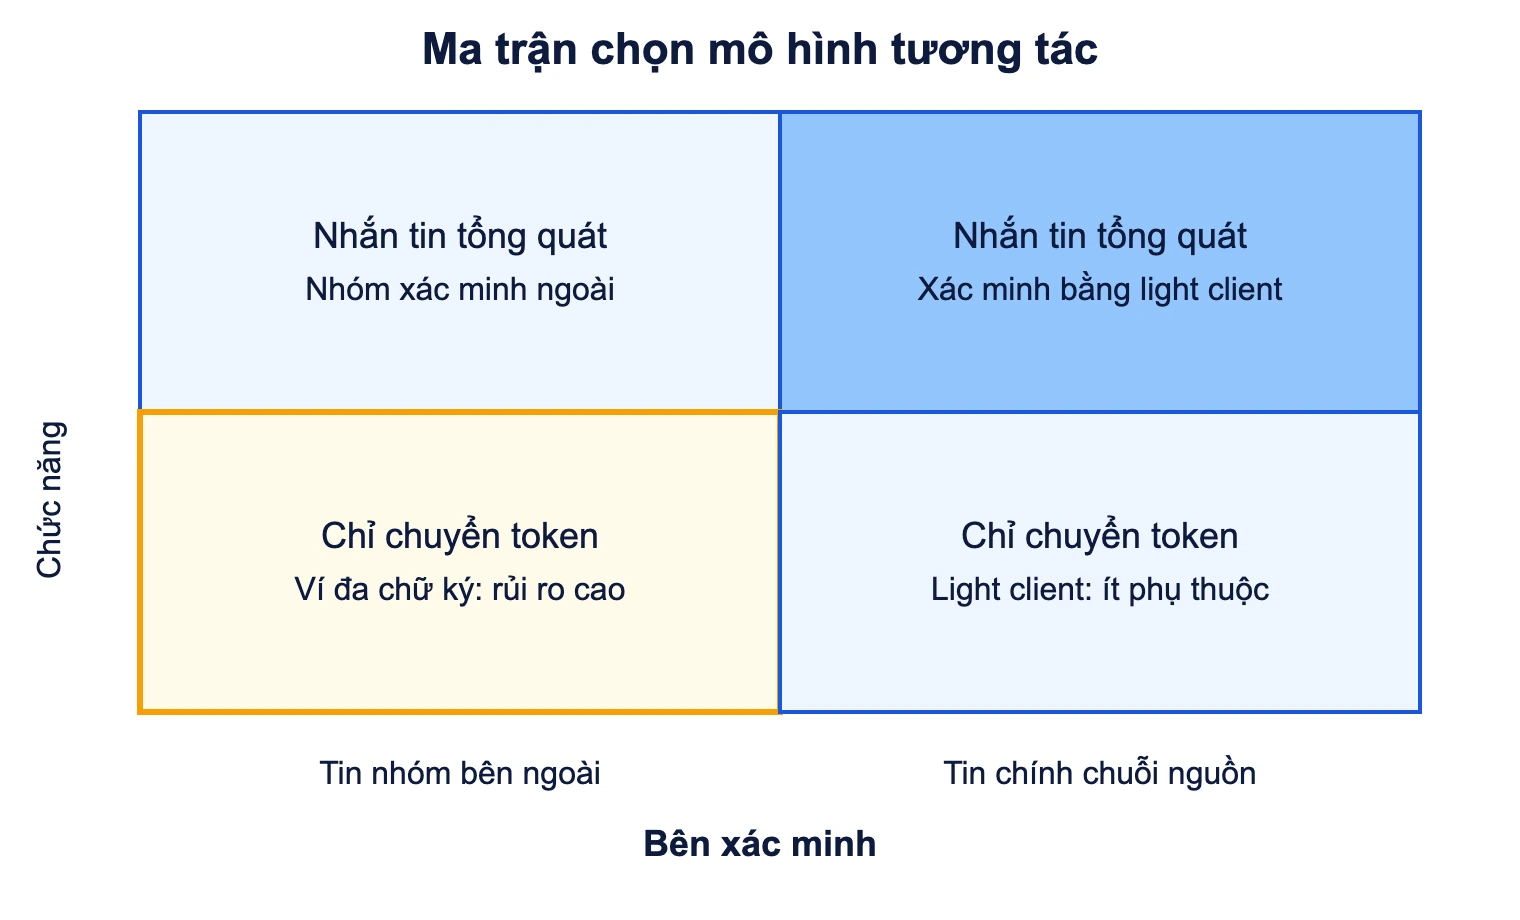
Chọn mô hình nào? Ma trận hai trục
Hai câu hỏi giúp thu hẹp lựa chọn: bạn cần chuyển token hay cả thông điệp tuỳ ý, và bên xác minh là chính chuỗi hay một nhóm bên ngoài.
Ví dụ thực tế theo từng cách tiếp cận
- Cosmos và IBC: các chuỗi xây bằng Cosmos SDK tương tác qua IBC, trao đổi dữ liệu và token mà không cần trung gian trung tâm. Đặc điểm: mỗi chuỗi giữ chủ quyền, tự chọn validator và quy tắc.
- Polkadot: các parachain dùng chung an ninh từ relay chain và nhắn tin với nhau qua XCM, nên tương tác nằm sẵn trong kiến trúc thay vì gắn thêm sau. Hướng này liên quan tới ý tưởng layer 0.
- Chuỗi tương thích EVM: nhiều chuỗi dùng cùng máy ảo (xem bài Ethereum) nên cùng một hợp đồng viết bằng Solidity có thể triển khai ở nhiều nơi. Đây là tương thích về mã, chưa phải tương tác: hai bản hợp đồng vẫn là hai thực thể tách biệt, không tự nói chuyện với nhau.
- Layer 2 với Layer 1: rollup đăng dữ liệu về Ethereum và rút tài sản về chuỗi gốc qua hợp đồng cầu nối chính thức. Bạn xem thêm Layer 1 và Layer 2. Thời gian rút phụ thuộc loại rollup (thử thách gian lận hay bằng chứng hợp lệ).
- Stablecoin đa chuỗi: một số nhà phát hành dùng cơ chế đốt ở chuỗi nguồn và đúc ở chuỗi đích thay vì bọc token, nhằm tránh phân mảnh. Ví dụ là giao thức CCTP của Circle cho USDC. Cách này giảm rủi ro “token bọc mất neo” nhưng vẫn phụ thuộc vào nhà phát hành.
Bài này giải thích công nghệ, không khuyến nghị dùng hay đầu tư vào bất kỳ giao thức, cầu nối hay token nào. Chuyển tài sản chéo chuỗi có thể gây mất toàn bộ số tiền nếu cầu nối bị tấn công hoặc hợp đồng có lỗi.
Khi nào doanh nghiệp Việt Nam cần quan tâm?
Phần lớn doanh nghiệp Việt Nam không chuyển token qua cầu nối. Nhu cầu tương tác của họ nằm ở chỗ khác.
- Nhiều chuỗi riêng hoặc liên minh nói chuyện với nhau: ví dụ một nền tảng chuỗi cung ứng chạy trên Hyperledger Fabric của nhà sản xuất cần đối chiếu với sổ cái của đơn vị logistics chạy mạng khác. Bài toán là thống nhất định dạng sự kiện (lô hàng, thời điểm, mã định danh) và cách chứng minh một bản ghi đã nằm trên chuỗi kia, hơn là chuyển token.
- Neo bằng chứng lên chuỗi công khai: chuỗi riêng định kỳ ghi giá trị băm (hash) của lô dữ liệu lên chuỗi công khai để ai cũng kiểm được dữ liệu không bị sửa. Đây là hình thức tương tác nhẹ, rủi ro thấp, phù hợp truy xuất nguồn gốc; xem bài truy xuất nguồn gốc bằng blockchain.
- Tương tác giữa blockchain và hệ thống cũ: ERP, cổng thanh toán, cơ sở dữ liệu. Phần này gần với oracle và API hơn là với cầu nối chéo chuỗi.
- Sản phẩm có tài sản số: nếu bạn phát hành token hoặc dùng stablecoin, cần biết token của mình sẽ tồn tại trên chuỗi nào và ai chịu trách nhiệm khi một bản bọc ở chuỗi khác mất giá trị. Khung pháp lý tài sản số ở Việt Nam thay đổi nhanh; hãy đối chiếu bài về tài sản mã hoá thay vì dựa vào bài này.
Ví dụ minh hoạ: một hợp tác xã xuất khẩu trái cây ghi lô hàng lên chuỗi liên minh, còn hãng vận tải ghi hành trình lên chuỗi khác. Thay vì hợp nhất hai chuỗi, hai bên thống nhất mã lô và giờ sự kiện, rồi mỗi bên neo hash định kỳ lên một chuỗi công khai chung để đối soát. Đó là một dạng tương tác chấp nhận được mà không cần cầu nối token.
Ưu điểm và nhược điểm
| Ưu điểm | Nhược điểm và rủi ro |
|---|---|
| Thanh khoản và người dùng không bị chia cắt theo chuỗi | Mở rộng bề mặt tấn công: lỗi ở lớp tương tác ảnh hưởng nhiều chuỗi |
| Ứng dụng chọn chuỗi theo nhu cầu (phí, tốc độ, quyền riêng tư) | Chuỗi nguồn bị tái tổ chức khối (reorg) hoặc rollback thì thông điệp đã gửi có thể sai |
| Chuỗi chuyên biệt vẫn kết nối được với hệ sinh thái lớn | Độ trễ do chờ finality, thường chậm hơn giao dịch trong một chuỗi |
| Giảm phụ thuộc vào sàn tập trung để đổi tài sản | Token bọc phụ thuộc vào kho khoá; nếu kho bị rút, bản bọc mất đảm bảo |
| Doanh nghiệp đối soát dữ liệu giữa các mạng | Chuẩn chưa thống nhất; nhà cung cấp có thể khoá bạn vào giao thức của họ |
Về an toàn, một báo cáo tổng hợp năm 2026 trên một trang phân tích cho rằng cầu nối bị mất khoảng 2,8 tỷ USD kể từ 2021, gần 40% tổng giá trị bị đánh cắp trên chuỗi; đây là số của một nguồn thứ cấp trích phân tích khác nên bạn nên coi là ước lượng, không phải số chính thức. Điều chắc chắn hơn là các vụ lớn từ 2022 đều liên quan đến khoá hoặc xác minh ở lớp tương tác chứ không phải lỗi mật mã nền của chuỗi.
Interoperability khác gì các khái niệm gần?
- Cross-chain bridge: là một công cụ để đạt tương tác, chủ yếu ở lớp tài sản. Interoperability là mục tiêu rộng hơn. Chi tiết ở bài về cầu nối.
- Sidechain: chuỗi phụ có cầu nối hai chiều với chuỗi chính nhưng bảo mật riêng; xem sidechain là gì.
- Scalability (mở rộng): nhằm tăng thông lượng; tương tác nhằm kết nối. Hai thứ hay bị lẫn vì đều dùng rollup, sidechain, nhưng đích khác nhau.
- Tương thích EVM: như đã nói, chỉ là cùng ngôn ngữ và công cụ, chưa có kênh liên lạc.
Khi nào nên và không nên dựa vào tương tác chéo chuỗi?
Hợp lý khi: ứng dụng thật sự cần tài sản hoặc dữ liệu từ chuỗi khác; bạn xác định được ai xác minh thông điệp và chấp nhận mô hình tin cậy đó; giá trị mỗi giao dịch tương xứng với mức an toàn của giải pháp (khoản lớn nên dùng cấu hình xác minh chặt hơn).
Cân nhắc lại khi: bạn chỉ cần một chuỗi là đủ; nhà cung cấp không công bố rõ nhóm xác minh, cơ chế dừng khẩn cấp và kết quả kiểm toán; hoặc mô hình kinh doanh đòi hỏi giữ tài sản bọc dài hạn mà không có ai bảo chứng.
Khi đánh giá một giải pháp, bạn có thể hỏi bảy câu cụ thể: Ai ký xác nhận thông điệp? Cần bao nhiêu bên thông đồng để giả mạo? Chuỗi nguồn chờ bao nhiêu khối mới coi là cuối cùng? Nếu relayer ngừng hoạt động thì thông điệp bị kẹt hay có thể hoàn lại (timeout)? Có hạn mức và cơ chế tạm dừng không? Hợp đồng đã kiểm toán bởi bên nào, ngày nào? Người dùng có đường thoát nếu giao thức ngừng hoạt động không? Về bản chất, đây cũng là ràng buộc của bài toán tam giác blockchain: kết nối nhiều chuỗi thường phải đánh đổi giữa phi tập trung, bảo mật và hiệu năng.
Câu hỏi thường gặp
Interoperability blockchain là gì, nói ngắn gọn?
Là khả năng các blockchain khác nhau trao đổi thông điệp, dữ liệu và tài sản với nhau theo cách chuỗi nhận có thể kiểm chứng được. Nó khác việc chỉ dùng chung ngôn ngữ lập trình hay chung máy ảo.
Interoperability và cross-chain khác nhau thế nào?
Hai thuật ngữ hay dùng thay thế nhau. Nếu phân biệt, interoperability là năng lực hoặc mục tiêu chung, còn cross-chain thường chỉ hành động cụ thể như chuyển token hay gửi lệnh giữa hai chuỗi.
Cầu nối chéo chuỗi có an toàn không?
Không có mức an toàn chung cho mọi cầu nối. Mức an toàn phụ thuộc vào ai xác minh và bao nhiêu bên phải thông đồng. Mô hình ví đa chữ ký nhỏ rủi ro hơn mô hình light client, nhưng không giao thức nào miễn nhiễm lỗi hợp đồng.
IBC có dùng được ngoài hệ sinh thái Cosmos không?
Một số nguồn năm 2026 nói IBC đã mở rộng sang một số mạng Layer 2 của Ethereum và có kết nối tới Bitcoin, nhưng các thông tin này đến từ các trang tổng hợp và còn thay đổi. Bạn nên xem tài liệu chính thức của từng kết nối trước khi quyết định.
Chuỗi riêng doanh nghiệp có cần interoperability không?
Có thể cần, nhưng thường ở dạng thống nhất định dạng dữ liệu và neo bằng chứng, không phải chuyển token. Nếu bạn đang chọn loại mạng, hãy xem bài các loại blockchain để biết chuỗi nào mở cho kết nối bên ngoài.
Interoperability có làm giảm tính phi tập trung không?
Có thể. Giải pháp dựa trên nhóm xác minh ngoài thêm một lớp tin cậy mà chuỗi gốc không có. Mô hình light client giữ được tính phi tập trung tốt hơn nhưng đòi hỏi cả hai chuỗi hỗ trợ và chi phí xác minh cao hơn.
Bài viết thuộc chuyên mục Blockchain cơ bản trên VBPO Tech Blog, trang tin tức và kiến thức công nghệ cho doanh nghiệp Việt Nam về AI, dữ liệu, blockchain, chuyển đổi số và tự động hoá.